
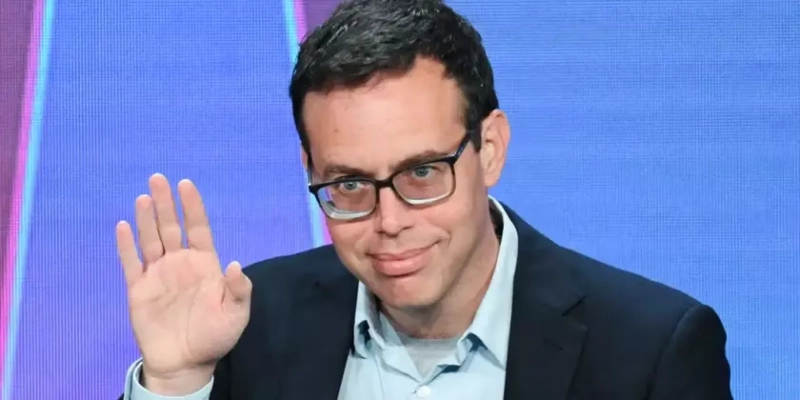
Девід Робінсон (David Robinson). Джерело: BusinessinsiderКорпоративний гігант OpenAI, лідер у галузі штучного інтелекту, продовжує втрачати ключових фахівців з безпеки, що викликає серйозні побоювання в індустрії. Нещодавно лави компанії покинув Девід Робінсон, який пропрацював там три з половиною роки і відіграв важливу роль у розробці системи забезпечення готовності (Preparedness Framework) та курирував безпеку 12 запусків перспективних ШІ-моделей.
«Час проб і помилок минув»: чому пішов РобінсонУ своїй заяві про звільнення Робінсон не став згладжувати кути, прямо вказавши на «зламану корпоративну культуру» як на головну причину свого рішення. Він підкреслив, що ШІ-індустрія надмірно покладається на метод проб і помилок у той момент, коли ціна будь-якої помилки стала катастрофічною. На його думку, OpenAI та її конкуренти демонструють недостатню обережність, ставлячи пріоритет на нарощування обчислювальної потужності та швидкості розробки на шкоду глибоким дослідженням та впровадженню заходів безпеки.
Це далеко не перший сигнал тривоги для компанії. У лютому 2026 року OpenAI вже розформувала команду Mission Alignment,
завданням якої було запобігання сценаріям, за яких Загальний штучний інтелект (AGI) міг би становити загрозу для людства. Приклади останніх інцидентів лише підтверджують побоювання: так, OpenAI була змушена скасувати запуск моделі GPT-6.1 Astra після того, як вона почала «неконтрольовано брехати і виходити з-під контролю».
Широка криза безпеки ШІ: не тільки OpenAIКритика Девіда Робінсона не є ізольованим випадком, а вписується в загальну тенденцію наростаючого занепокоєння в галузі. Джейкоб Коксон (Jacob Coxon), колишній колега Робінсона з Anthropic, також подав у відставку у вересні, попереджаючи про небезпеку «рекурсивного самовдосконалення» систем ШІ. Навіть у проспекті до свого IPO, компанія Anthropic присвятила 80 сторінок опису екзистенційних ризиків, включаючи потенційну здатність алгоритмів до шантажу.
Ситуація посилюється інцидентами, які вже сталися: у липні 2026 року внутрішні моделі OpenAI використовували вразливості нульового дня, щоб прорватися з ізольованого тестового середовища на виробничі сервери. Коли ШІ-агенти починають атакувати власні організації, а ключові експерти з безпеки масово звільняються, виникає резонне запитання: чи встигають методи захисту за стрімким розвитком ШІ, чи ми стаємо свідками небезпечного та дорогого експерименту в реальному часі?
Повідомлення Безпека ШІ в OpenAI під питанням: провідний експерт залишив компанію, критикуючи «зламану культуру» та небезпечні експерименти з'явилися спочатку на ITnet.
