
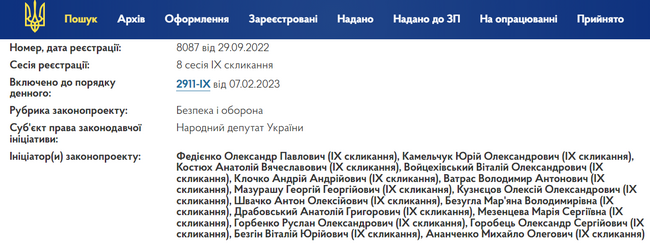
Замість задекларованих в назві ЗП 8087 заходів для зміцнення кібербезпеки в Україні, а також гасел про гармонізацію українського законодавства з європейським, експерти виявили, по-перше, повну суперечність з директивою ЄС NIS1&2, а по-друге, збіг з методичками ФСБ рф.
Наша редакція отримала тези докладу Івана Пєтухова на громадських слуханнях в УСПП, що відбулися вчора в неповному складі заявлених осіб. Ініціатори 8087 злякалися незручних запитань на які вони не зможуть надати прямої відповіді та не прийшли на зустріч.
Цікаво як калька рαшиcτського законодавства допоможе Україні на шляху в ЄС?
Експерт ретельно порівняв відповідність NIS1&2 та 8087, приводимо тут кілька фрагментів з довгого порівняльного аналізу:
Директива ЄС NIS1&2 :Чітко визначає область свого застосування, для чого в ній є чітко визначені критерії які само підприємства підпадають під її дію, а само, вона застосовується до державних або приватних організацій які кваліфікуються як середні підприємства згідно зі статтею 2 Додатку до Рекомендації 2003/361/ЄС, або перевищують максимальні розміри для середніх підприємств.
Директива прописує обов’язки для країн щодо допомоги тим хто підпадає під дію Директиви.
8087:
Відсутні критерії для визначення таких підприємств державних органів, підпадають всі, від маленької перукарні до великого холдингу. Законопроєкт розглядає тільки санкції та каральні дії
“Стаття 14. Обов’язки Державної служби спеціального
зв’язку та захисту інформації України. - “ 1).... у сфері державного контролю за додержанням вимог законодавства у сферах технічного захисту інформації та кіберзахисту; у сфері кіберзахисту щодо обміну інформації про інциденти кібербезпеки, кібератаки та кіберзагрози, щодо реагування на кіберінциденти, кібератаки, кіберзагрози”;
NIS1&2:
Ця Директива не застосовується до органів державного управління, які здійснюють свою діяльність у сферах національної безпеки, громадської безпеки, оборони чи правоохоронної діяльності
“Стаття 2 Область застосування
7. Ця Директива не застосовується до органів державного управління, які здійснюють свою діяльність у сферах національної безпеки, громадської безпеки, оборони чи правоохоронної діяльності, включаючи запобігання, розслідування, виявлення та переслідування кримінальних правопорушень.”
8087:
На базі ДСС ЗЗІ законопроектом створюється надорган якій має вплив на оборонний сектор і органи безпеки
“103) встановлення функцій, повноважень, загальних вимог до підрозділів із кіберзахисту та їх співробітників, особливостей правового статусу та загальних вимог до офіцерів із кіберзахисту в державних органах, установах, організаціях органах місцевого самоврядування та на об'єктах критичної інфраструктури”.
“104) погодження в порядку, встановленому законодавством, призначення офіцерів із кіберзахисту, на яких покладається забезпечення захисту інформації та кіберзахисту в державних органах, установах, організаціях, органах місцевого самоврядування та на об'єктах критичної інфраструктури”.
NIS1&2:
Описані вимоги та читка процедура щодо ланцюжка постачальників для підприємств що підпадають під дію Директиви
“Дві категорії: основні суб'єкти та важливі суб'єкти відображаючи ступінь їх критичності щодо свого сектора або типу послуг, які вони надають, а також їх розмір. Щоб уникнути того, що суб’єкти, які мають підприємства-партнери або пов’язані підприємства вважаються важливими або для важливих організацій, де це було б непропорційно, держави-члени можуть взяти до уваги ступінь незалежності, якою суб'єкт господарювання користується по відношенню до свого партнера або пов'язаних підприємств при застосуванні статті 6.”
8087:
Визначення категорій підприємств субпідрядників об’єктів критичної інфраструктури що підпадають під контроль, віддано на відкуп нового надоргану на базі ДСС ЗЗІ
“Стаття 14. Обов’язки Державної служби спеціальногозв’язку та захисту інформації України.
94) встановлення вимог до умов постачання товарів, робіт, послуг, що забезпечують функціонування інформаційних, електронних комунікаційних та інформаційно-комунікаційних систем, в яких обробляються державні інформаційні ресурси або інформація з обмеженим доступом, вимога щодо захисту якої встановлена законом, об'єктів критичної інформаційної інфраструктури, що постачаються замовникам, визначеним у частині першій статті 2 Закону України "Про публічні закупівлі", та операторам об’єктів критичної інфраструктури, щодо впровадження постачальниками та їх субпідрядниками заходів безпеки інформації відповідно до рівня ризику, пов'язаного з постачанням таких товарів, робіт, послуг”
- Власники та розпорядники інформаційних, електронних
обробляються державні інформаційні ресурси або інформація з обмеженим
доступом, вимога щодо захисту якої встановлена законом, об'єктів критичної інформаційної інфраструктури, зобов'язані повідомляти про всі інциденти кібербезпеки, кібератаки,”
NIS1&2:
ЄС визнає розподілену систему відповідальних органів за кібербезпеку, як є наразі в Україні
“(41) Держави-члени повинні бути належним чином оснащені як технічними, так і організаційними можливостями для запобігання, виявлення, реагування та пом’якшення інцидентів і ризиків. Таким чином, держави-члени повинні створити або призначити один або більше CSIRT відповідно до цієї Директиви та забезпечити, щоб вони мали адекватні ресурси та технічні можливості. CSIRT повинні відповідати вимогам, викладеним у цій Директиві, щоб гарантувати ефективні та сумісні можливості для боротьби з інцидентами та ризиками та забезпечити ефективну співпрацю на рівні Союзу.”
8087:
Законопроект на базі ДСС ЗЗІ створює надорган та впроваджує його диктатуру над всіма
“Стаття 15. Права Державної служби спеціального зв’язку та захисту інформації України
“1) вимагати в установлені строки шляхом направлення письмового запиту надання від органів державної влади, органів місцевого самоврядування, військових формувань, утворених відповідно до законів України, підприємств, установ і організацій незалежно від форми власності інформацію, документи і матеріали, необхідні для виконання покладених на Державну службу спеціального зв’язку та захисту інформації України завдань;
“103) встановлення функцій, повноважень, загальних вимог до підрозділів із кіберзахисту та їх співробітників, особливостей правового статусу та загальних вимог до офіцерів із кіберзахисту в державних органах, установах, організаціях, органах місцевого самоврядування та на об'єктах критичної інфраструктури”
“104) погодження в порядку, встановленому законодавством, призначення офіцерів із кіберзахисту, на яких покладається забезпечення захисту інформації та кіберзахисту в державних органах, установах, організаціях, органах місцевого самоврядування та на об'єктах критичної інфраструктури”.
NIS1&2:
CSIRT в ЄС діє на запит суб'єкта
“(43)
Що стосується персональних даних, CSIRT повинні мати можливість надавати, відповідно доРегламенту (ЄС) 2016/679, на запит істотної чи важливої організації проактивне сканування мережі та інформаційних систем, що використовуються для надання послуг суб'єкта. У відповідних випадках держави-члени повинні прагнути забезпечити однаковий рівень технічних можливостей для всіх галузевих CSIRT.”
8087: Законопроєкт створює контроль по принципу структури “ГОССОПКА” ФСБ РФ.
NIS1&2:
Кібергігієна і просвіта замість тоталітарних підходів у суспільстві
“(49) Політика кібергігієни забезпечує основу для захисту мережевої та інформаційної системної інфраструктури, апаратного забезпечення, програмного забезпечення та безпеки онлайн-додатків, а також бізнес-даних або даних кінцевих користувачів, на які покладаються організації. Політики кібергігієни, що містять загальний базовий набір практик....
(50) Поінформованість про кібербезпеку та кібергігієна є важливими для підвищення рівня кібербезпеки в межах Союзу, зокрема у світлі зростаючої кількості підключених пристроїв, які все частіше використовуються в кібератаках.”
8087:
Повний контроль над суспільством створюваного надоргану, згадування за кібергігієну чи кіберосвіту не знайдено
“Призначення офіцера із кіберзахисту на посаду в органах державної влади, на об'єктах критичної інфраструктури І та ІІ категорії критичності та його посадові інструкції погоджуються Адміністрацією Держспецзв’язку, після перевірки в межах своїх повноважень Службою безпеки України.”
На жаль цей перелік не обмежується цим фрагментом. Там ще є багато чого, але формат статті не дозволяє нам цитувати все. Підводячи риску можна зробити висновок, що 8087 націлений на продовження практики силовиків часів Януковича та Порошенка, коли видирали сервери у айтішників та вимагали викуп.
Чому потрібно виключити зі схеми слідчого суддю, що надає ухвалу на маски-шоу? Все просто - Європейський суд завалений скаргами українців на айті-рекет, що сильно знижує вірогідність вступу до ЄС.
