
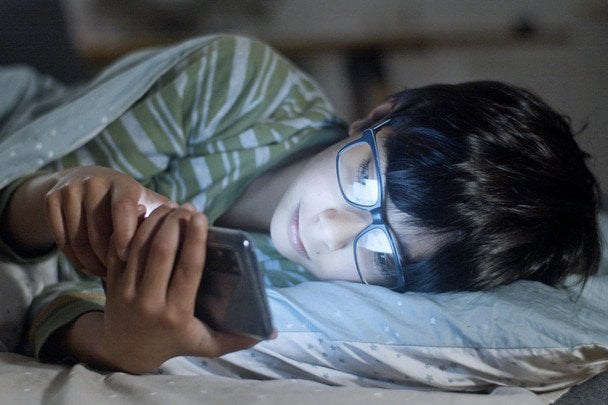
Функція автоматичного регулювання яскравості, яка присутня майже на кожному сучасному смартфоні, виявилась потенційною загрозою для конфіденційності користувачів. Йдеться про датчик зовнішнього освітлення (ALS), що донині вважався абсолютно безпечним — утім, нове дослідження доводить протилежне.
Результати опублікованов журналі Science Advances.
Команда дослідників розробила експериментальну атаку під назвою LightSpy, яка перетворює ALS на інструмент для стеження. Датчик, що автоматично вимірює рівень освітлення довкола, виявився здатним передавати дані про жести користувача — натискання, свайпи, прокрутки.
Реклама
Це стало можливим завдяки нейромережі, яку навчали на даних зі звичайного Android-пристрою. Алгоритм вивчив шаблони змін освітлення на екрані під час взаємодії користувача з гаджетом — і згодом навчився відтворювати його дії з високою точністю.
Дослідники змоделювали сценарій, у якому шкідливий код на звичайному вебсайті (наприклад, через JavaScript у браузері) запускає спостереження. Вже після нетривалого моніторингу система здатна імітувати дії користувача,
включаючи введення тексту або натискання кнопок.
Читайте також
-
Дата публікації 23:19, 18.05.25 Категорія Наука та IT Кількість переглядів 11k Штучний інтелект провалив завдання, яке під силу кожному школяреві: яку слабкість виявили дослідники Автор публікації

Кирило Шостак
- Доступ до ALS не потребує дозволу користувача.
- Його не можна вимкнути через стандартні налаштування.
- Атака не залишає слідів у системі безпеки пристрою.
Реклама
- запровадити додаткові дозволи на доступ до ALS, як це зроблено з мікрофоном або камерою;
- обмежити частоту та точність передачі даних з цього датчика;
- змінити розташування ALS — не напроти обличчя користувача, щоб знизити ризик зчитування рухів.
Читайте також
