
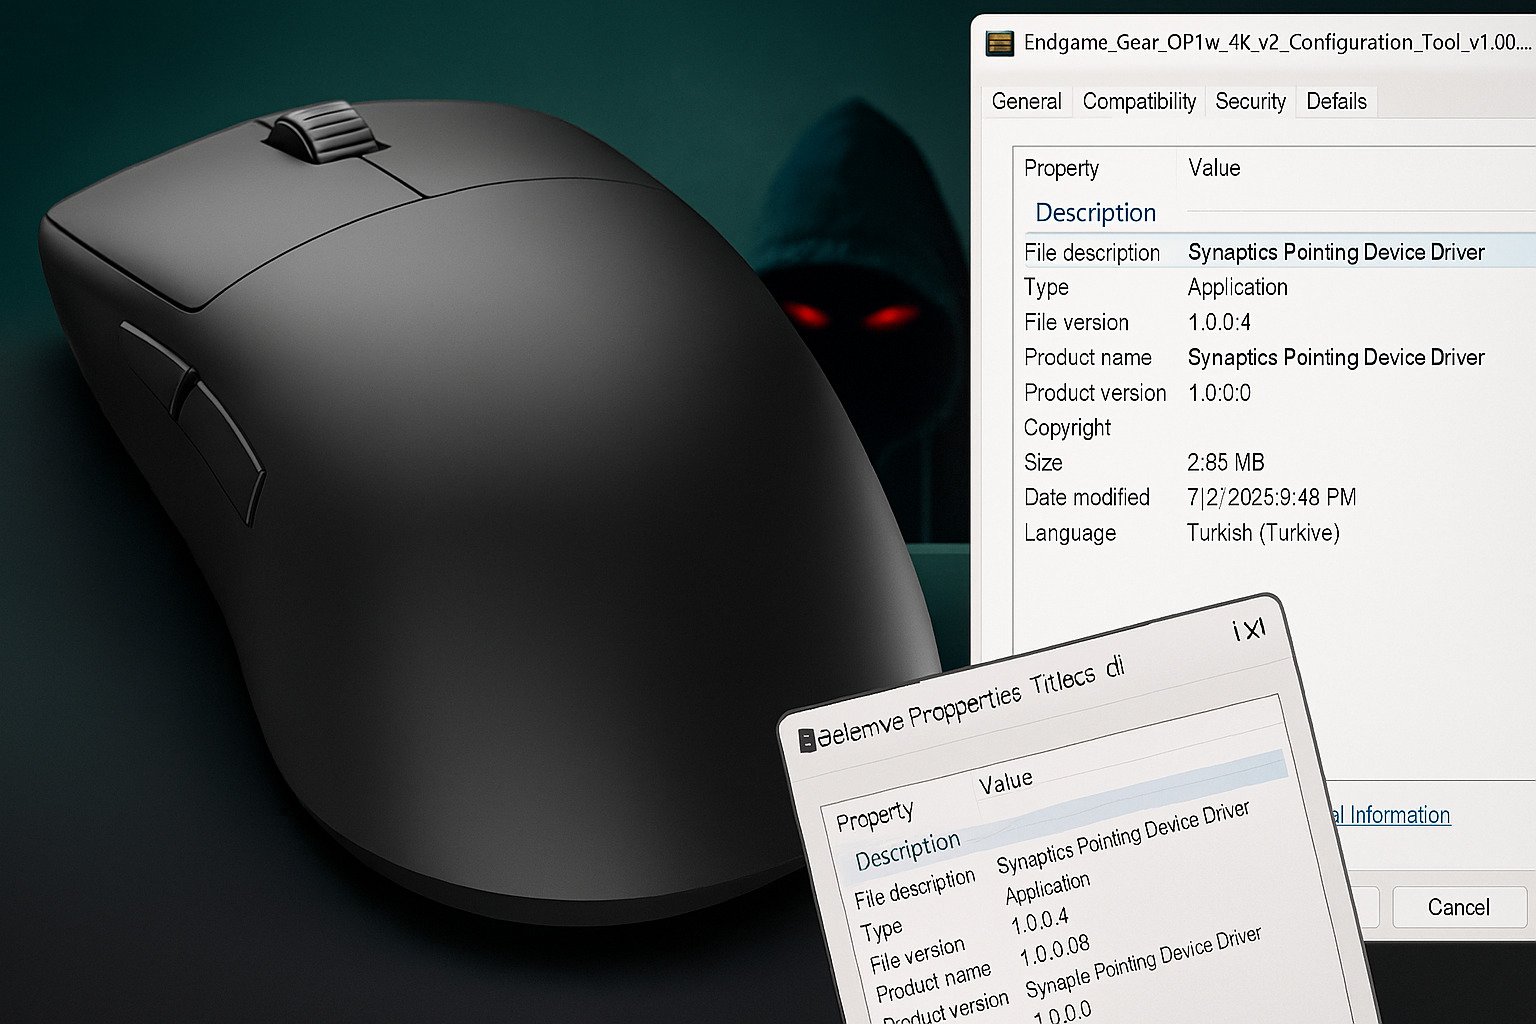
Німецький виробник ігрової периферії Endgame Gear виявився в центрі гучного скандалу: офіційне програмне забезпечення для миші OP1w 4K V2 містило троян з віддаленим доступом Шкідливий файл тижнями перебував на офіційній сторінці завантажень — без жодного попередження з боку виробника. Про це пиш PCWorld.
Що сталося: вірус у “офіційному” софтіПро загрозу першими повідомили користувачі Reddit, коли антивіруси виявили троян у файлі з сайту Endgame Gear Примітно, що Windows Defender не виявив шкідливе ПЗ хоча сторонні антивірусні системи — так.
Подальше розслідування, опубліковане на авторитетному німецькому ресурсі Igor’s Lab показало: зараження ймовірно сталося після 2 липня а “чиста” версія файлу з’явилась лише 17 липня Це означає, що принаймні два тижні шкідливе ПЗ поширювалося офіційно.
Реакція компанії: фактично — її не булоЄдине, що компанія зробила — без коментарів замінила файл на “чистий” і опублікувала вкрай нечітке повідомлення в Discord На сайті Endgame Gear, у соцмережах чи навіть на Reddit, де користувачі порушили питання безпеки, жодних офіційних заяв не з’явилось
Запис Виробник девайсів Endgame Gear розповсюджував троян у драйверах для миші спершу з'явиться на Double.News.
