
Mozilla попереджає користувачів про масштабну фішингову атаку в якій зловмисники надсилають підроблені листи, що імітують офіційні повідомлення компанії У новому блозі Mozilla закликає бути обережними та не відкривати жодні посилання якщо у вас виникають сумніви щодо справжності листа.
Як виглядає шахрайське повідомлення?Найпоширеніша фраза, яку використовують кіберзлочинці:
“Ваш акаунт Mozilla Add-ons потребує оновлення для подальшого доступу до функцій розробника”
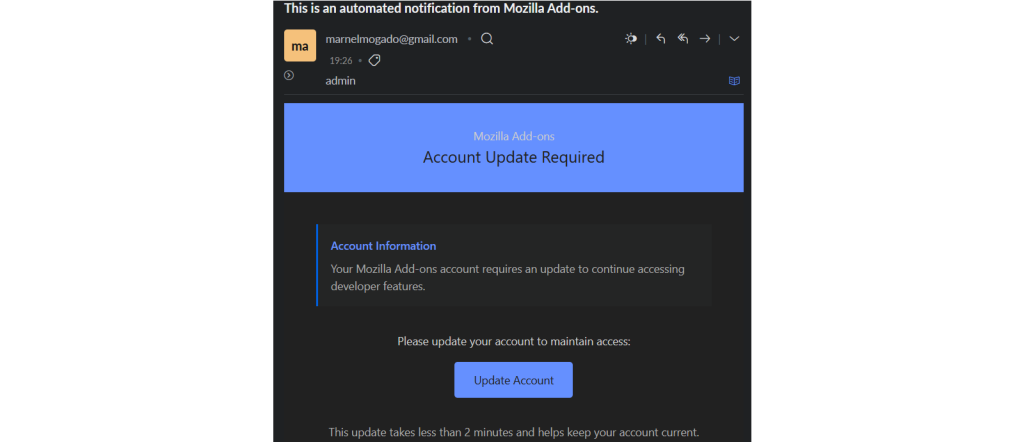
Формулювання може варіюватися, але суть одна — змусити користувача перейти за фішинговим посиланням і ввести свої облікові дані, повідомляє Bleeping Computer.
Що робити користувачам?
- Не відкривайте підозрілі листи навіть якщо вони виглядають як офіційні;
- Не натискайте на посилання і не вводьте паролі за запитом електронною поштою;
- Перевіряйте адресу відправника і переконайтесь, що вона належить Mozilla;
- За можливості — увімкніть двофакторну автентифікацію
