
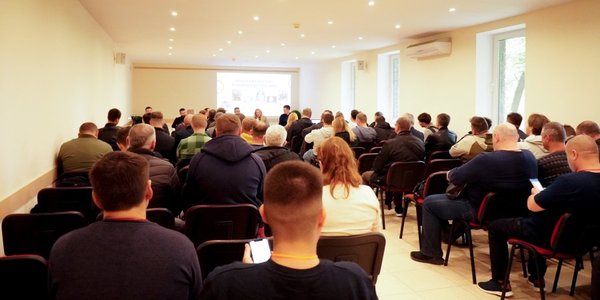
У жовтні Київ перетворився на головну локацію української індустрії безпеки, прийнявши виставку Security 2.0 Expo.
Захід об'єднав понад 150 компаній, сотні фахівців — інженерів, юристів, представників державного сектору та бізнесу. Головною концепцією цьогорічного форуму стало усвідомлення того, що безпека вже не є розрізненою сферою: це був простір, де говорили не лише про обладнання, алгоритми чи стандарти, а про довіру, стійкість (resilience) та людський фактор.
SHERIFF КІБЕРБЕЗПЕКА стали запрошеним організатором низки ключових панельних дискусій з кібербезпеки, які фокусувалися як на стратегічних рішеннях держави (зокрема, нові законодавчі ініціативи NIS2), так і на практичних викликах, спричинених гібридною війною і технологічною революцією.
Артем Михайлов, партнер ISSP та експерт із кібербезпеки, відзначив, що на Security 2.0 Expo відчувся справжній синтез різних сфер безпеки — фізичної, кібер- та інформаційної. За його словами, охоронні компанії говорили про SOC-центри, фахівці з кіберзахисту — про ризики на фізичних об'єктах, а на експозиції можна було приміряти бронежилет і подивитись на БПЛА.
Це демонструє, що ринок дозрів до комплексного бачення безпеки
Перелік ключових дискусій і виступів на Security 2.0:
У межах напрямку кібербезпеки на SECURITY 2.0 обговорювалися такі ключові теми:
Панельні дискусії:
1. «Нові законодавчі ініціативи NIS2» — дискусія була присвячена тому, як упровадження європейських норм змінює стандарти кіберзахисту та відповідальності бізнесу.
Спікери:
- Олександр Федієнко — народний депутат України, голова правління Інтернет асоціації України.
- Володимир Ілібман — керівник напряму кібербезпеки Cisco Україна.
- Олена Барда — IT-юристка компанії Nova Digital, фахівчиня з дотримання вимог у сфері захисту даних, кібербезпеки та AI-compliance.
Спікери:
- Павло Бєлоусов — експерт із цифрової безпеки ГО «Інтерньюз-Україна».
- Ярослав Петрушка — керівник служби безпеки mil-techкомпанії «Kvertus».
- Вікторія Ставицька — лідерка освітніх проєктів у кібербезпеці Групи Нафтогаз.
- Едуард Чорний — викладач SET University.
- Артем Михайлов — партнер ISSP, експерт з кібербезпеки.
«Тренди кібербезпеки 2025». Учасники обговорили глобальні технологічні зміни, що визначають політику захисту даних, акцентуючи на AI, Zero Trust, автоматизації та людяності в процесах.
Спікери:
- Андрій Галич — адвокат, CEO & Founder «Prodefence».
- Віталій Якушев — експерт із 20-річним досвідом у технічній сфері, представник України на Cyber Security Week у Гаазі.
- Сергій Сарайчиков — фахівець з кібербезпеки, експерт із застосування AI у кібербезпеці.
- Вікторія Руденко — ризик-менеджерка MacPaw з 10-річним досвідом у регульованих галузях і IT.
- «Від диверсій до шпигунства: як змінились кібератаки російських хакерів в Україні» — аналітична доповідь Нікіти Веселкова, керівника відділу технічного супроводження проєктів/-co-lead SOC, компанії Eset.
- «Основи безпеки використання месенджерів на мобільних пристроях» — практична лекція від Олександра Тананакіна, керуючого партнера адвокатського об'єднання «BARRISTERS».
- "Побудова ланцюгів постачання ТПВ. Імпорт та експорт в умовах обмеження торгівельних відносин" — бізнес-аналітичний виступ від Анни Шишканової, менеджерки з розвитку бізнесу FTP.
людина як головний ресурс і ризик
Експерти, що взяли участь у форумі, підкреслили, що ключовий висновок всіх обговорень полягав у тому, що у центрі захисту завжди стоїть людина, а кібербезпека — це не про технології, а про людей.

Людський фактор як вразливість і ресурс
Павло Бєлоусов (експерт із цифрової безпеки) наголошує, що людський фактор залишається найвразливішою ланкою систем безпеки. Зловмисники експлуатують природні поведінкові схильності, упередження й емоції людини, перетворюючи їх на «вхідні точки». Розуміння того, «як влаштована людина» — її мотивів, помилок і типових реакцій — дає зловмисникам стратегічну перевагу. Тому ефективна кібербезпека має поєднувати технічні контрзаходи з цілеспрямованим навчанням персоналу, тестуванням поведінкових ризиків і процесами, які мінімізують можливість людської помилки.
Євген Єгоров (керівник напрямку SHERIFF КІБЕРБЕЗПЕКА) наголосив, що навіть у 2025 році людський фактор залишається найвразливішим місцем у будь-якій системі безпеки, а кібергігієна — це про людей, а не про технології. Він зауважив, що жоден курс,
квіз чи навіть сертифікат не може показати реальний рівень обізнаності краще, ніж справжня фішингова симуляція. Боротьба з людською помилкою — це командна робота HR, керівництва та кожного працівника, оскільки культура безпеки формується ставленням людей до компанії.
Ярослав Петрушка (керівник служби безпеки mil-tech компанії «Kvertus») вважає, що кібербезпека починається з людей, а не з технологій. Він стверджує, що людський фактор варто сприймати не як загрозу, а як головний ресурс у кіберзахисті.
Нові загрози та стандарти
Сергій Сарайчиков (фахівець з кібербезпеки) наголосив, що у 2025 році найбільше значення у роботі з ризиками матимуть проактивність і швидкість. Ринок голосує за превенцію, про що свідчить зростання бюджетів на кібербезпеку приблизно на 15%. Операційним стандартом для бізнесу стає тріо: «AI + автоматизація + Zero Trust». Близько двох третин організацій уже частково або повністю впровадили Zero Trust.
При цьому Павло Бєлоусов попередив, що штучний інтелект (ШІ) несе суттєві ризики, оскільки він «значно пришвидшує роботу хакерів». Завдяки автоматизації рутинних процесів AI-інструменти дозволяють зловмисникам діяти швидше,
точніше й масштабніше, аналізувати вразливості, адаптувати атаки під конкретну жертву та навіть обходити системи захисту. Євген Єгоров додав, що нові загрози з використанням ШІ розвиваються настільки швидко, що навіть підготовлений бізнес стикається з викликом персоналізованих атак, які важко розпізнати.
Крім того, Олександр Федієнко (народний депутат України) підкреслив необхідність виконувати нові норми, зазначивши, що «законодавство змінилось, і треба його виконувати».

Готовність бізнесу: між проактивністю та формальністю
Оцінюючи рівень готовності українського бізнесу до нових кіберзагроз, експерти дійшли згоди: прогрес є, але він нерівномірний.
Сергій Сарайчиков пояснив, що готовність зростає, але нерівномірно: великі й регульовані гравці рухаються швидше, тоді як малий і середній бізнес (МСБ) наздоганяє. Він нагадав, що у 2024 році CERT-UA зафіксувала на 69,8% інцидентів більше, ніж роком раніше, що підштовхує компанії діяти на упередження. Крім того, бізнес має планувати не лише захист даних, а й безперервність роботи, оскільки у топзагроз входять атаки на доступність і ransomware.
Олена Барда (IT-юристка компанії Nova Digital) оцінила готовність як «середній, але з позитивною динамікою». Багато компаній усвідомили важливість кіберзахисту після реальних інцидентів і зараз активно інвестують у безпеку даних, резервне копіювання та навчання персоналу. Водночас вона зауважила, що у більшості організацій досі бракує системного підходу — часто заходи безпеки залишаються формальними або несинхронізованими зі стратегією бізнесу.
Євген Єгоров наголосив, що готовність «зростає, але не встигає за швидкістю розвитку загроз». Він зазначив, що хоча компанії стають свідомішими (говорять про ISO 27001, SOC 2, GDPR), більшість організацій досі сприймають безпеку як технічну функцію, а не як частину культури. Часто спостерігаються інвестиції у фаєрволи, EDR і SIEM, але відсутня системна робота з людьми, зокрема, немає регулярних фішингових кампаній чи культури «вчимося на інцидентах».
Вікторія Руденко (ризик-менеджерка MacPaw) оцінила рівень готовності як невисокий. Вона зазначила, що український бізнес не виділяє достатньо уваги та ресурсу, щоб підготуватися до нових кіберзагроз.
Незважаючи на виклики, Павло Бєлоусов вважає, що бізнес потрохи починає вчитися на чужих помилках. За його словами, «інвестувати в превентивний захист значно дешевше, ніж ліквідовувати наслідки кіберінцидентів».
Головні інсайти: стійкість і довіра як база стратегії
На запитання про найбільші відкриття заходу, експерти вказали на значні стратегічні та соціальні зрушення у сфері безпеки.
Олена Барда відзначила зростання інтересу бізнесу до теми: «Для мене головним інсайтом стала повна зала під час панелі з кібербезпеки. Це яскравий сигнал, що бізнес дедалі більше усвідомлює важливість цієї теми та активно цікавиться нею». Така увага показує, що захист потрібен не лише у фізичному, а й у цифровому середовищі.
Сергій Сарайчиков підсумував головний стратегічний зсув: «Ключовий зсув — від „просто захистити дані“ до „гарантувати безперервність і довіру“». Він наголосив, що «стійкість і довіра стали базою стратегії». Кейс Kyivstar продемонстрував, як поетапне відновлення й прозорі комунікації відчутно скорочують простій, а інвестиції у посилення систем є неминучими.
Артем Михайлов відзначив загальне об'єднання спільноти. Він зазначив, що «відчувається, що спільнота об'єднана спільною метою». Незважаючи на виклики та дефіцит ресурсів, в Україні формується «дуже потужне ядро експертів», які не просто діляться знаннями, а створюють нову культуру кіберстійкості.
Навіть Олександр Федієнко зазначив соціальну важливість, наголосивши, що головним інсайтом для нього стала «зустріч з колегами та друзями», яка показала, що безпека — це спільна, командна справа.

Людяність як стратегічна перевага
Security 2.0 2025 довела, що технології важливі (AI, Zero Trust, автоматизація), але людяність — незамінна. Кібербезпека виходить за межі ІТ-департаментів і стає частиною HR-стратегії, корпоративної етики та лідерської культури. Програми з навчання працівників стають частиною комплаєнсу.
Як наголосили організатори, справжня кіберстійкість з’являється там, де є відповідальність, взаємоповага та готовність до діалогу. Таким чином, головний висновок форуму: кібербезпека — це сьогодні не лише технологічний захист, але й стратегічна перевага, що базується на культурі довіри та людській відповідальності.
