
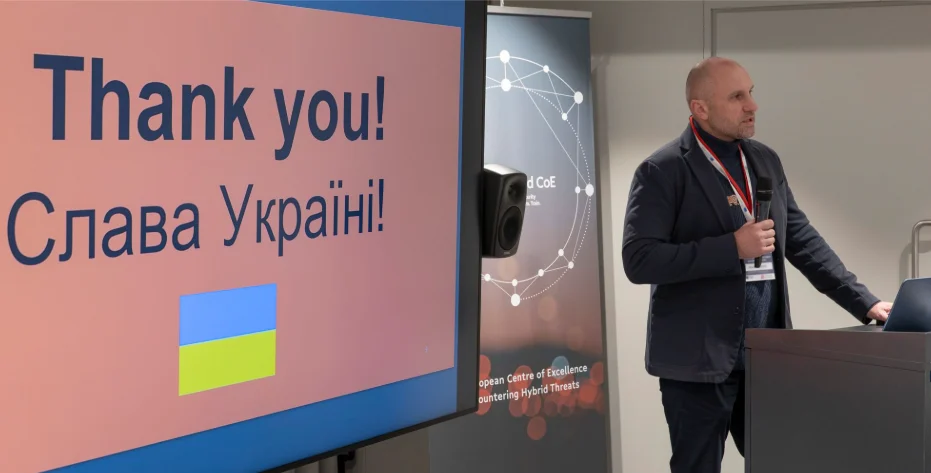
Це відбулося під час навчального курсу Європейського центру передового досвіду з протидії гібридним загрозам (Hybrid CoE).
Від Міноборони виступив Директор Департаменту стратегічних комунікацій полковник Олександр Гайн.
«Хотілося б, щоб нам ніколи не довелося через це проходити, — сказав він на початку. — Але для нас гібридна кібервійна не теорія. Це повсякденність».
Він розповів про масштаб загрози, способи атак і два реальні кейси.
Масштаб і тенденції
Протягом останнього року гібридні загрози з кіберскладовою залишалися дуже інтенсивними. Водночас вони стають складнішими, бо зловмисники використовують доступні програмні та апаратні засоби. За даними CERT-UA, у першому півріччі 2026 року в Україні зафіксували 3137 кіберінцидентів. Це на 8% більше, ніж у другому півріччі 2025-го. Ці цифри охоплюють лише виявлені випадки, тому реальна картина, ймовірно, значно ширша.
Гібридними ці атаки робить поєднання масованих ударів і таргетованих операцій. Цілі вже давно не обмежуються окремими робочими станціями. Зловмисники намагаються отримати доступ до облікових записів,
мобільних пристроїв, інформаційних систем, серверної та DevOps-інфраструктури, а також до спеціалізованих військових систем.
Ще одна тенденція, на яку звернув увагу Олександр Гайн, це застосування штучного інтелекту. З його допомогою противник масштабує й удосконалює фішингові кампанії, створює переконливі підроблені сайти та генерує шкідливий контент.
Починається з однієї людини, а закінчується цілою системою
Представник Міноборони виокремив чотири рівні атак, які охоплюють різні рівні — від меншого до більшого: користувач, пристрій, інфраструктура і стратегічний рівень. Мета щоразу однакова: розвідка, вплив і шкода суспільству.
На рівні користувача працюють фішинг і соціальна інженерія, щоб викрасти паролі. Проти військових найкраще спрацьовують фейкові теми, пов’язані зі службою: розмінування, безпілотники, особові справи. Шкідливе програмне забезпечення може маскуватися під звичайне оновлення.
Далі йде пристрій. Шкідливе програмне забезпечення дає прихований віддалений доступ, і зламаний телефон «здає» місцезнаходження, контакти, історію дзвінків і паролі.
На рівні інфраструктури зловмисники шукають вразливості в цифрових сервісах, на серверах і в DevOps-процесах. Тобто зламують і самі системи, і те, як їх розробляють.
Стратегічний рівень означає шпигунство, а згодом і знищення.
Кейс «Нової пошти»: одна ціль, але два вектори
Першим прикладом стала Нова пошта, найбільша служба доставки в Україні. Росія б’є ракетами по терміналах і логістичних хабах компанії, як це було, зокрема, з терміналом у Луцьку. Паралельно проти компанії проводили DDoS-атаку на ІТ-системи. Роботу сервісів довелося тимчасово призупинити, але ІТ-команда зупинила атаку й перейшла на резервні системи.
«Ось що означає гібридність, — пояснив Олександр Гайн. — Фізичні та цифрові атаки на одну й ту саму ціль». Мета в обох випадках одна: зупинити роботу компанії.
Чому саме Нова пошта? Бо вона доставляє товари й вантажі людям. З’єднує людей по всій Україні та за кордоном, зокрема в Польщі. Від неї залежать інтернет-магазини й малий бізнес, а коли вона зупиняється, це відчуває економіка всієї країни. Формально компанія не належить до критичної інфраструктури, але фактично нею є. Саме тому росія й обирає її за ціль.
Приховані ретранслятори для шахедів у Києві
Другий випадок стосується дронів типу «Шахед».
«Ворог ймовірно ховає радіомережу всередині нашого міста, щоб наводити на нього дрони», — сказав представник Міноборони.
Російські війська можуть використовувати в Києві приховані радіопередавачі, так звану мережу MESH — про це заявляв Сергій Флеш. Вони дають операторам змогу керувати дронами в реальному часі, навіть упродовж коротких проміжків. Маршрути дронів пролягають з півночі в напрямку Києва. По суті, це мережа, розміщена в місті, щоб бити по самому місту.
Зупинити такі ретранслятори дуже складно.
Вони дозволяють обходити засоби радіоелектронної боротьби, а оператори можуть коригувати траєкторію дрона безпосередньо перед ударом. За оцінками, у столиці працює від одного до трьох таких пристроїв, і вмикаються вони буквально на кілька миттєвостей під час атаки.
Український досвід для європейської безпеки
Навчальний курс Hybrid CoE був спрямований не лише на аналіз загроз, а й на відпрацювання практичних рішень. Під час багатоденних командно-штабних ігор учасники моделювали розвиток гібридних операцій, оцінювали варіанти реагування та наслідки ухвалених рішень.
Для європейських партнерів український досвід має особливе практичне значення, оскільки демонструє, як цифрові атаки можуть поєднуватися з ракетними ударами, порушенням логістики, розвідувальними операціями та впливом на цивільне населення.
«Кіберпростір не окремий фронт. Це частина тієї самої війни», так завершив виступ представник Міністерства оборони України.
