
Google виявила понад 1.3 млн заражених ТВ-приставок із вбудованим бекдором. Джерело: AIКорпорація Google виявила масштабну кібероперацію, в рамках якої китайський виробник Videostrong Technology вбудував бекдор у понад 1.3 мільйона своїх Android-пристроїв. Це призвело до формування глобального ботнету, який використовується для шахрайських дій та продажу доступу третім сторонам.
Бекдор XCPE: системна загрозаФахівці Google встановили, що Videostrong Technology навмисно інтегрувала прихований механізм віддаленого доступу безпосередньо в заводське програмне забезпечення своїх пристроїв. Цей ботнет, що отримав назву XCPE, значно перевершує за масштабом операцію BADBOX 2.0, зафіксовану в березні 2025 року, коли було задіяно близько мільйона несертифікованих гаджетів. Згідно з даними з блогу Google Cloud, XCPE поширився на 200 країн світу.
Зараженню піддалися не тільки ТВ-приставки, але й інше обладнання, включаючи системи для телемедицини, караоке-системи та цифрові рекламні панелі. Шкідливе програмне забезпечення функціонувало за класичною схемою: після першого ввімкнення пристрій зв'язувався з командним сервером зловмисників і приховано завантажував додаткові модулі.
Функціональність ботнету використовувалася для накрутки рекламних переглядів та несанкціонованого збору користувацьких даних.
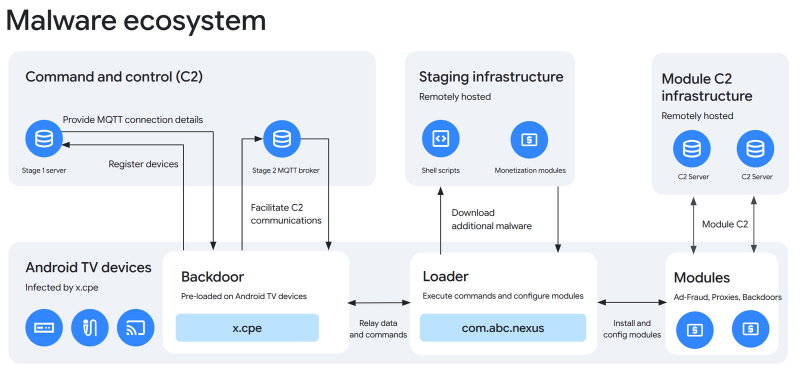
Огляд шкідливого програмного забезпечення XCPE. Ілюстрація: Google
Механізми живучості та заходи протидіїКлючовою особливістю XCPE є його висока живучість: скидання пристрою до заводських налаштувань не видаляє шкідливе програмне забезпечення. Експерти з Help Net Security повідомляють, що XCPE має системні привілеї та ховається в захищеному розділі пам'яті, звідки автоматично перевстановлюється після будь-якої спроби очищення гаджета.
Videostrong Technology не тільки сама використовувала доступ до скомпрометованих пристроїв, але й перепродавала його іншим хакерським угрупованням, перетворюючи домашні інтернет-канали користувачів на вузли проксі-мереж. У відповідь на ці дії Google вжила рішучих заходів:
- Повністю розірвала всі ділові стосунки з Videostrong Technology.
- Заборонила компанії випускати будь-які сертифіковані Android-пристрої.
- Припинила будь-які поставки програмного забезпечення для цього виробника.
Повідомлення Google розкрила схему Videostrong: 1.3 млн Android-приставок стали ботнетом з'явилися спочатку на ITnet.
