
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Cloudflare зафиксировала мощнейшую DDoS-атаку за всю историю наблюдений.
- Hyundai и KIA выпустят обновления из-за разрекламированного через TikTok способа угона авто.
- Генпрокуратура РФ утвердила обвинения продавцам личных данных на Hydra.
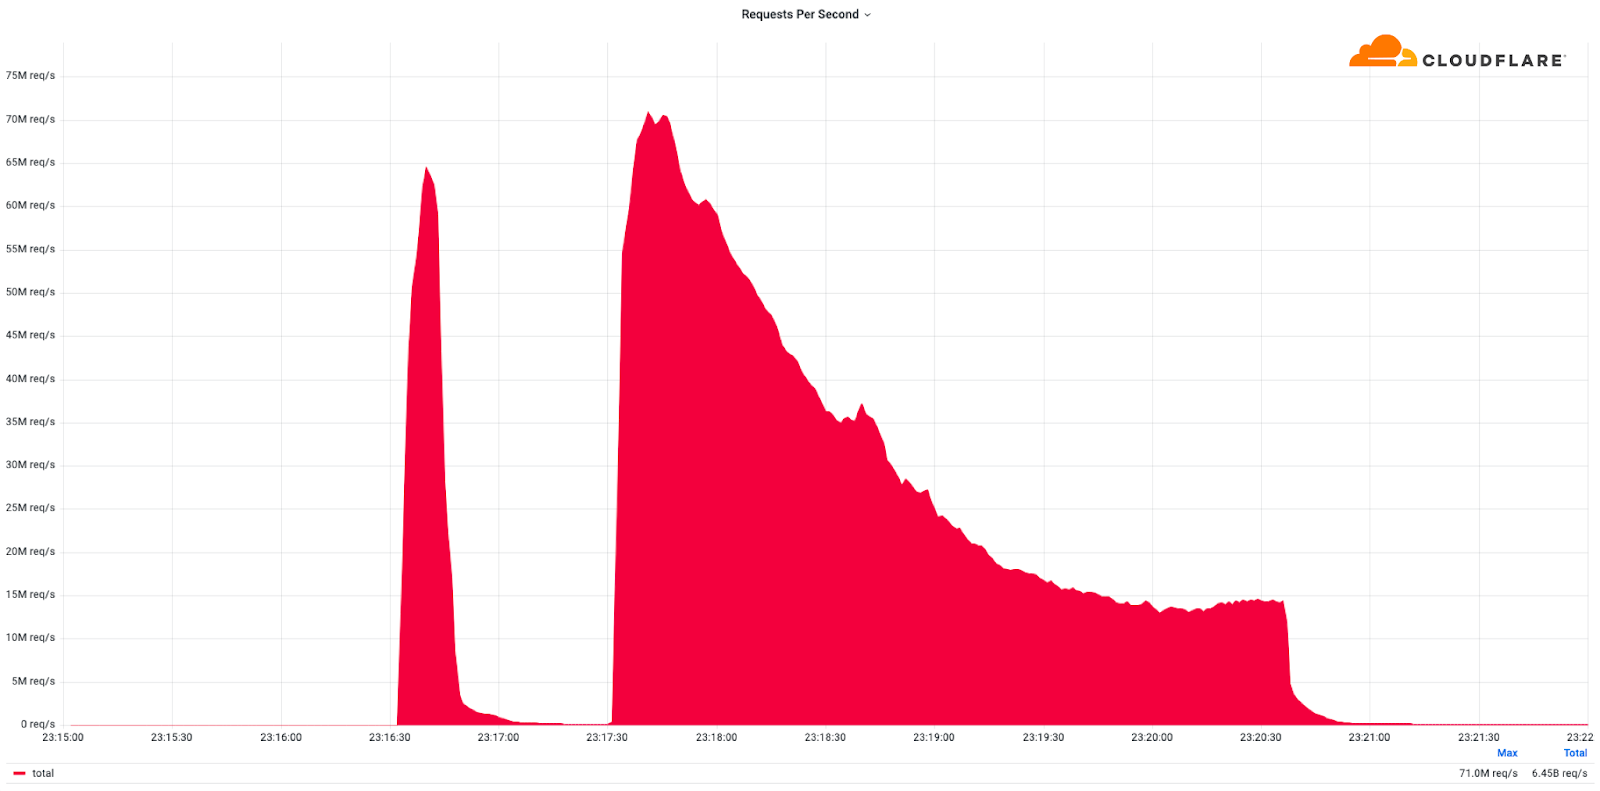
Данные: Cloudflare. По данным аналитиков, атака исходила более чем с 30 000 IP-адресов, принадлежащих нескольким облачным провайдерам. Целью DDoS стал ряд игровых провайдеров, платформы облачных вычислений, криптовалютные компании и хостеры.
Предыдущий рекорд зафиксирован в июне 2022 года. Тогда неназванный клиент Google Cloud Armor подвергся DDoS-атаке по протоколу HTTPS, которая достигла мощности 46 млн запросов в секунду.
Хакеры Lazarus перешли на новый миксер для отмывания криптовалютПосле блокировки Blender и Tornado Cash северокорейская хакерская группировка Lazarus стала использовать для отмывания средств новый криптовалютный миксер Sinbad.
Об этом сообщает Elliptic.
— elliptic (@elliptic) February 13, 2023В частности, хакеры отмыли через него часть активов, похищенных в июне 2022 года в ходе взлома кроссчейн-моста Horizon протокола Harmony.
По данным аналитиков, миксер Sinbad осенью 2022 года запустили операторы Blender, которые ранее скрылись, предположительно присвоив себе $22 млн в биткоинах. В пользу этой связи говорят транзакции между "служебными" кошельками обоих сервисов.
Кроме того, кошелек операторов Blender использовался для оплаты рекламы нового миксера и финансирования почти всех первоначальных транзакций на сумму около $22 млн, прошедших через Sinbad.
По данным Chainalysis, Lazarus отмыли через новый сервис криптовалюту стоимостью почти $25 млн.

Данные: Chainalysis. Hyundai и KIA выпустят обновления из-за разрекламированного через TikTok способа угона автоАвтопроизводители Hyundai и KIA после многочисленных жалоб пользователей на возможность угона авто с помощью USB-кабеля выпустят экстренные обновления. Волна негодования прокатилась после публикации в TikTok элементарного вектора атаки и возросшего после этого числа краж в США.
Проблема кроется в логической ошибке, которая позволяет системе «turn-key-to-start» обходить иммобилайзер, проверяющий подлинность кода транспондера ключа на электронном блоке управления автомобиля. Злоумышленники могут принудительно активировать ключ зажигания с помощью любого USB-кабеля и завести автомобиль.
Уязвимость затрагивает примерно 3,8 млн автомобилей Hyundai и 4,5 млн автомобилей KIA.
В США бесплатное обновление для Hyundai будут устанавливать официальные дилеры. Каким образом проблему решат в РФ — неизвестно.
Для моделей без иммобилайзеров двигателя, которые не могут получить обновление, производитель покроет стоимость замков рулевого колеса.
В KIA также пообещали вскоре начать развертывание обновлений, но пока не уточнили детали.
Генпрокуратура РФ утвердила обвинения продавцам личных данных на HydraГенеральная прокуратура РФ утвердила обвинительное заключение по уголовному делу о продаже данных физических и юридических лиц на даркнет-маркетплейсе Hydra.
По версии следствия, с февраля 2018 по февраль 2020 года преступное сообщество неоднократно копировало информацию из баз данных налоговой службы РФ,
Пенсионного фонда, Бюро кредитных историй, МВД и кредитных учреждений. В дальнейшем эти сведения продавались заказчикам.
Инцидент затронул не менее 6500 физических лиц.
В зависимости от роли фигурантов обвинили в организации преступного сообщества, неправомерном доступе к компьютерной информации, а также незаконном получении и разглашении сведений, составляющих налоговую и банковскую тайну.
Уголовное дело будет рассматривать Всеволожский городской суд Ленинградской области.
СМИ: команда израильских подрядчиков манипулировала выборами в более чем 30 странах 50-летний бывший оперативник израильского спецназа Тал Ханан под псевдонимом "Хорхе" более 20 лет тайно вмешивался в выборы в различных странах. Об этом сообщаетThe Guardian со ссылкой на международный консорциум журналистов-расследователей.
По информации СМИ, тайное подразделение Team Jorge под руководством бывшего спецназовца использовало специальное ПО Advanced Impact Media Solutions. Оно способно контролировать тысячи профилей в соцсетях Twitter, LinkedIn, Facebook, Telegram, Gmail, Instagram и YouTube,
а также аккаунты с биткоин-кошельками и кредитными картами на Amazon и Airbnb.
В ходе тайно записанных встреч Ханан и его команда рассказали, как они собирают разведданные о конкурентах, в том числе с помощью хакерских технологий с доступом к Gmail и аккаунтам Telegram.
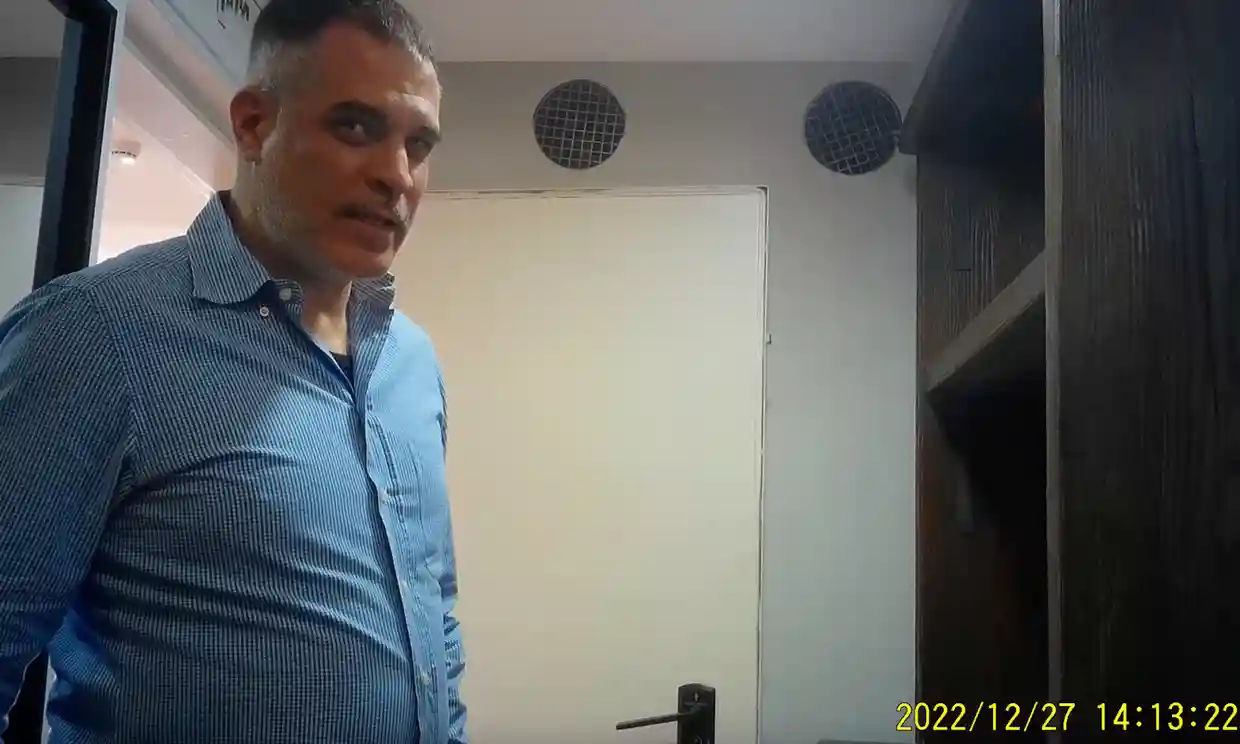
Тал Ханан и его коллеги на встрече с журналистами. Данные: Haaretz/TheMarker/Radio France. В статье не раскрывается, каким способом команде Team Jorge удалось получить доступ к Telegram и Gmail, однако, по словам Ханана, речь может идти об уязвимостях в протоколе SS7, существующих уже десятки лет.
Перехватывающий биткоин-транзакции троян нацелился на Python-разработчиковВ официальном репозитории Python Package Index обнаружено более 450 вредоносных пакетов, которые пытаются заразить системы разработчиков трояном Clipper. Об этом сообщила компания Phylum.
— Crstn (@CryptoNews2000) February 16, 2023Первоначальный вектор регистрирует адреса похожие на URL целевого сайта для имитации популярных пакетов, включая beautifulsoup, bitcoinlib, cryptofeed, matplotlib, pandas, pytorch, scikit-learn, scrapy,
selenium, solana и tensorflow.
После их установки на устройство жертвы вредоносный JavaScript запускается в фоновом режиме при просмотре веб-страниц. Если пользователь копирует в буфер обмена криптовалютный адрес, ПО подменяет его на кошелек злоумышленника.
Первые инциденты зафиксированы в конце 2022 года.
Китайские хакеры атаковали российские компанииСпециалисты Group-IB сообщили о фишинговых кибератаках на десятки ведущих российских IT-и ИБ-компаний, произошедших в июне 2022 года.
Для вредоносной рассылки злоумышленники использовали фальшивую почту, зарегистрированную в популярном бесплатном почтовом сервисе GMX Mail.
Сама переписка велась от имени реального сотрудника ИБ-компании, якобы отправившего «протокол встречи» с обсуждением безопасности облачной инфраструктуры.
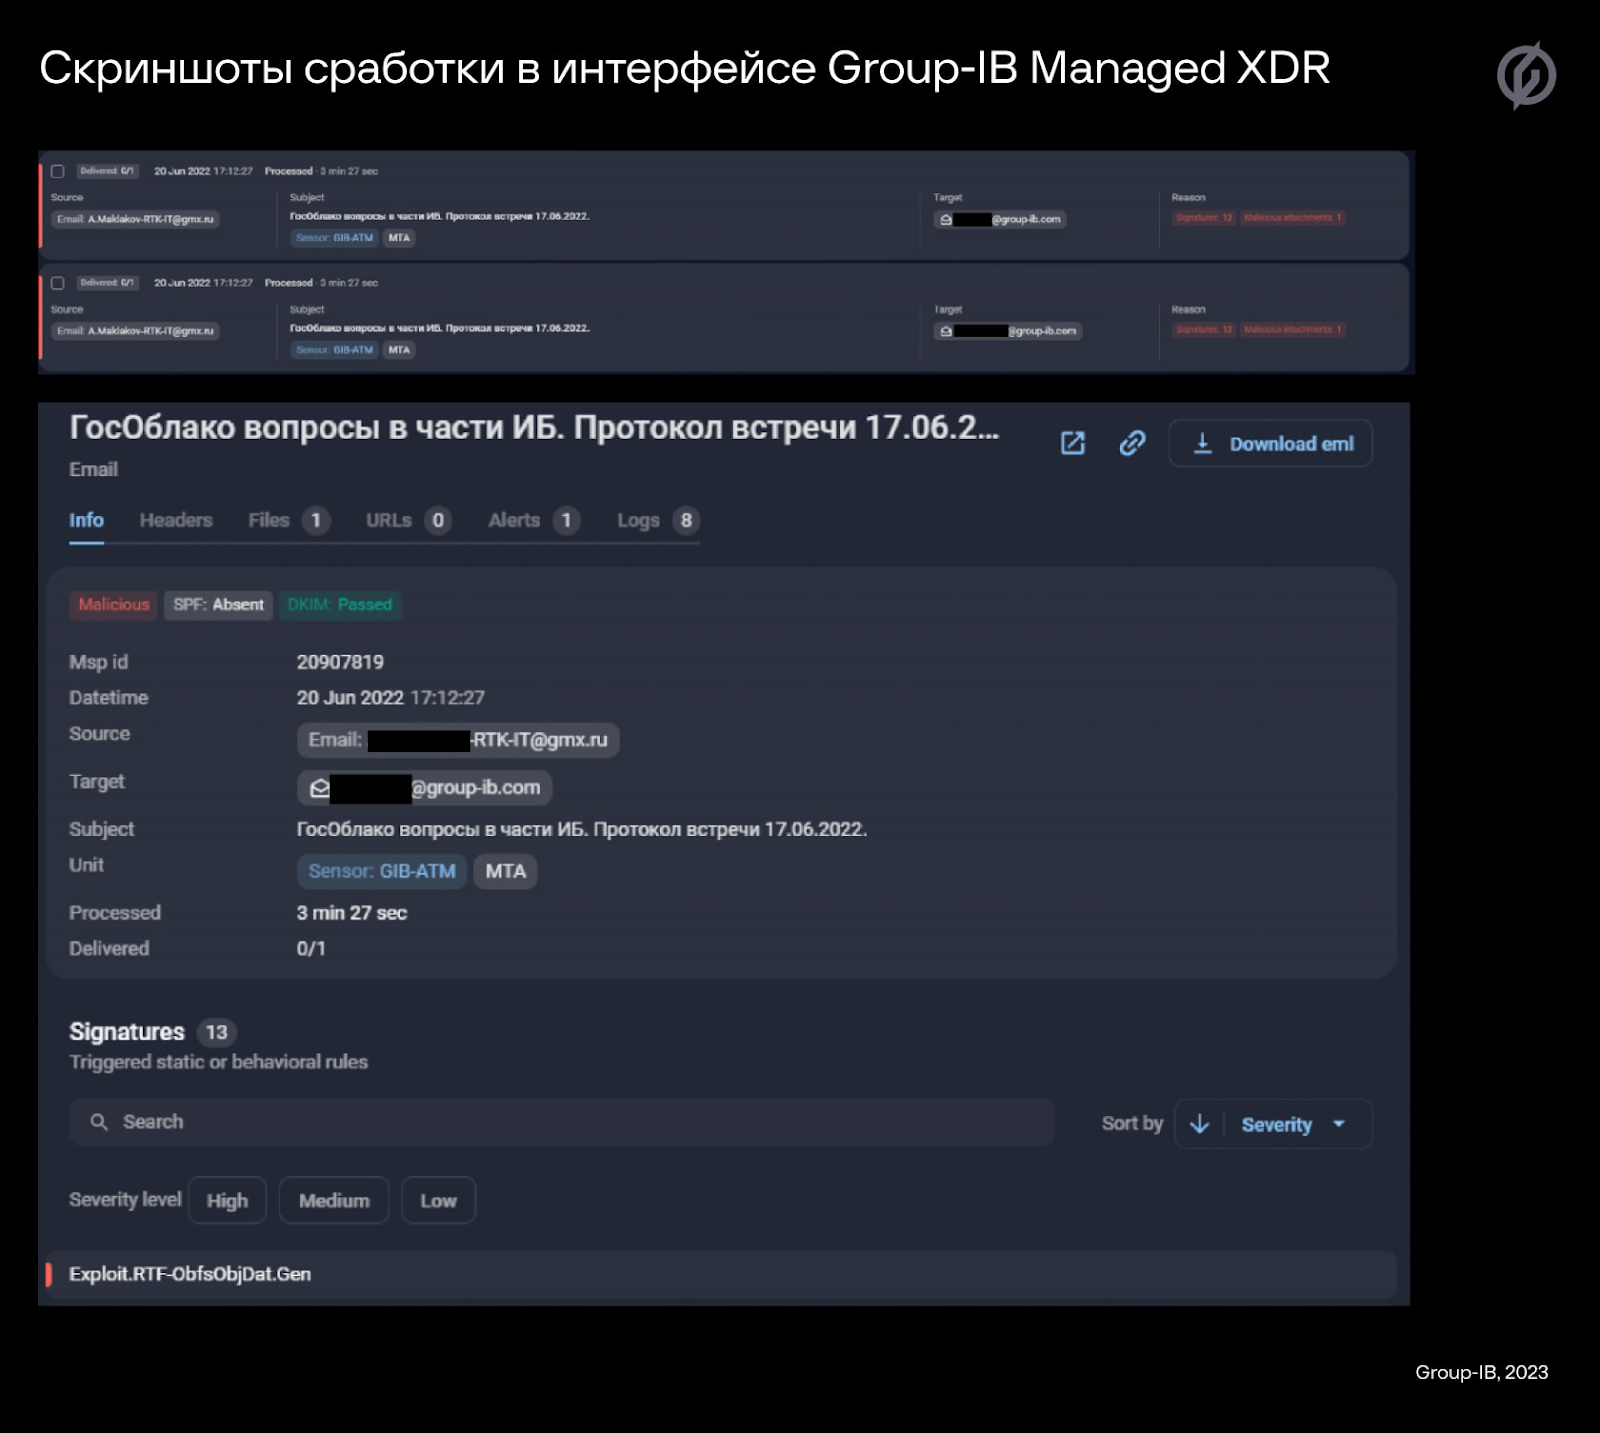
Данные: Group-IB. В ходе изучения кампании исследователи получили ряд доказательств причастности к ней прогосударственной китайской хак-группы Tonto Team.
Ее основной целью является шпионаж и кража интеллектуальной собственности, поэтому нередко жертвами киберпреступников становятся организации государственного,
военного, технического и исследовательского секторов.
Эксперты заблокировали 151 000 попыток перехода на мимикрирующие под Telegram ресурсыВ январе решения «Лаборатории Касперского» заблокировали 151 000 попыток перехода пользователей из РФ на фишинговые ресурсы, мимикрирующие под Telegram. Это в 37 раз больше, чем за аналогичный период прошлого года.
— Kaspersky (@Kaspersky_ru) February 16, 2023Всплеск количества подобных фишинговых атак зафиксирован в ноябре 2022 года.
В большинстве случаев цель фишеров — выманить учетные данные: номер телефона и код подтверждения. Полученный доступ к аккаунтам злоумышленники могут использовать в том числе для кражи конфиденциальной информации, шантажа и рассылки мошеннических сообщений.
Также на ForkLog:
- SEC выдвинула обвинения против До Квона
- Chainalysis: почти 10 000 токенов применялись в схемах Pump & Dump.
- Bloomberg: топ-кредитор Mt.Gox выбрал возмещение в биткоине.
- Суд не исключил возвращения Сэма Бэнкмана-Фрида в тюрьму
- DeFi-протокол Platypus на Avalanche потерял $8,5 млн в результате взлома.
- Власти Норвегии конфисковали $5,9 млн похищенных у Axie Infinity.
- Разработчику Tornado Cash отказали в выходе под залог
- Binance и Huobi заморозили активы похищенные при взломе моста Horizon.
- В Казахстане активы россиянина на Binance арестовали за работу с нелегальным обменником.
- В Bitzlato назвали дату возобновления вывода средств.
- Взломщик Wormhole переместил активы на $46 млн
- Команда MetaMask предупредила пользователей о фишинге
- Основатель криптоплатформы EminiFX признался в мошенничестве на $248 млн.
https://forklog.com/cryptorium/chto-takoe-vampirskaya-ataka-v-blokchejn-industrii
