
Як ідеться у повідомленні структури, хакери розсилають HTML-файли, які імітують вебінтерфейс поштових сервісів (зокрема, Ukr.net та Yahoo.com) та реалізують технічну можливість ексфільтрації введених жертвою автентифікаційних даних за допомогою HTTP POST-запитів. При цьому передавання викрадених даних здійснюється за допомогою заздалегдіь скомпрометованих пристроїв Ubiquiti (EdgeOS).
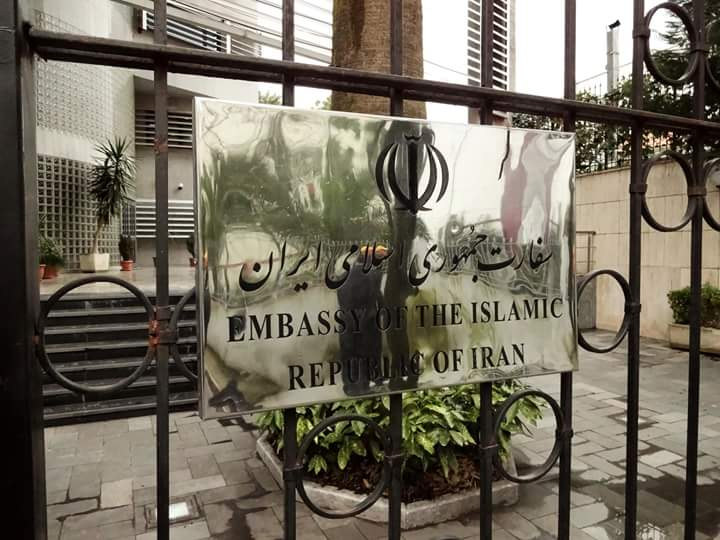
При цьому окремо в CERT-UA звертають увагу на той факт, що один цих з HTML-файлів ("detail.html") містить електронну адресу об'єкту атаки: "iri_1357@yahoo.com". Відомо, що ця адреса належить посольству Ірану в Албанії.
"Виходячи з викладеного доцільно зробити висновок про те, що угрупуванням APT28, діяльність якого скеровується ГУ ГШ ЗС РФ, у травні 2023 року, серед іншого, здійснено цільову кібератаку у відношенні закордонної дипломатичної установи Ірану", - зазначають у CERT-UA.
Нагадаємо при цьому, що 7 вересня 2022 року уряд Албанії вирішив розірвати дипломатичні відносини з Іраном давши 24 години аби весь дипломатичний та адміністративно-технічний персонал, включаючи співробітників служби безпеки,
залишив країну. Наступного дня повідомлялося, що персонал дійсно терміново залишив посольство, і будівлю взяв під контроль Відділ нейтралізації озброєних елементів албанської поліції.
Причиною для такого різкого кроку стала кібератака на державні сайти 15 липня, у здійсненні якої Албанія звинуватила Іран. Її було здійснено незадовго до запланованої на 23-24 липня конференції "Всесвітній саміт вільного Ірану".
Вона мала відбутися у таборі в містечку Манза під Тираною, збудованому опозиційною іранському уряду ліворадикальною воєнізованою "Організацією моджахедів іранського народу", якій Албанія надала прихисток "в гуманітарних цілях", а Іран, так само як і сусідній Ірак, вважає терористичною організацією. Втім, 22 липня було оголошено про скасування заходу.
Зазначимо також, що нещодавно в CERT-UA повідомляли й про іншу активність щодо користувачів поштового сервісу Ukr.net: їм розсилають PDF-файли "Попередження про безпеку" з погрозою блокування поштової скриньки та посиланням шахрайський сайт, що імітує вебсторінку цього сервісу.
