

За даними компанії Cyble, що спеціалізується на кібербезпеці, зловмисники використовували іконки реальних гаманців, видаючи себе за такі додатки як SushiSwap, PancakeSwap, Hyperliquid і Raydium.
Вони пропонували користувачам ввести мнемонічну фразу з 12 слів для доступу до інтерфейсів шахрайських гаманців, а потім використовують виполічені дані для доступу до реальних гаманців і крадіжки криптовалют.
Важливо Перевірка "Я не робот" може заразити гаджет шкідливим ПЗ: як розпізнати загрозу
Ці додатки поширювалися через Play Store під зламаними або перепрофільованими обліковими записами розробників. Виявивши загрозу, фахівці звернулися до Google, після чого більшість програм було видалено з Play Store. Однак на момент публікації деякі з додатків все ще були доступні.
Cyble опублікувала список із 20 додатків, закликавши користувачів негайно видалити їх.
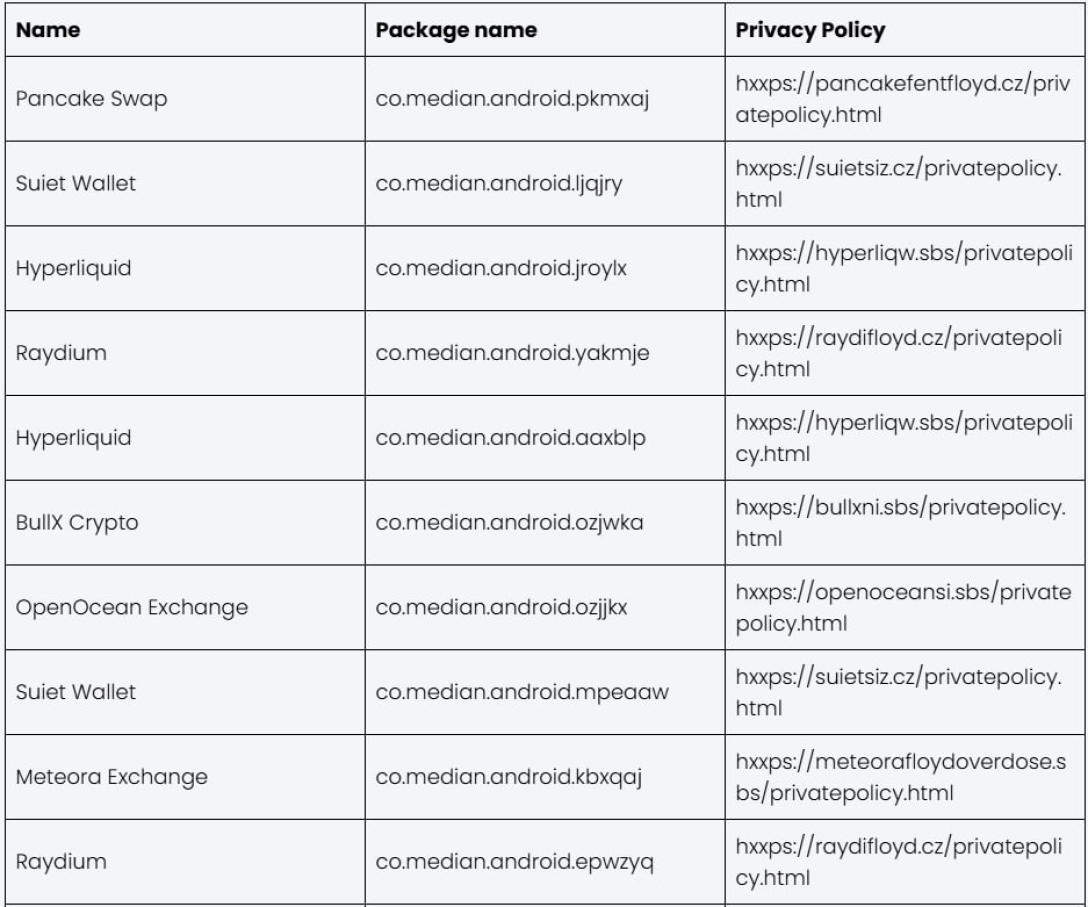
Шкідливі програми з Play Store 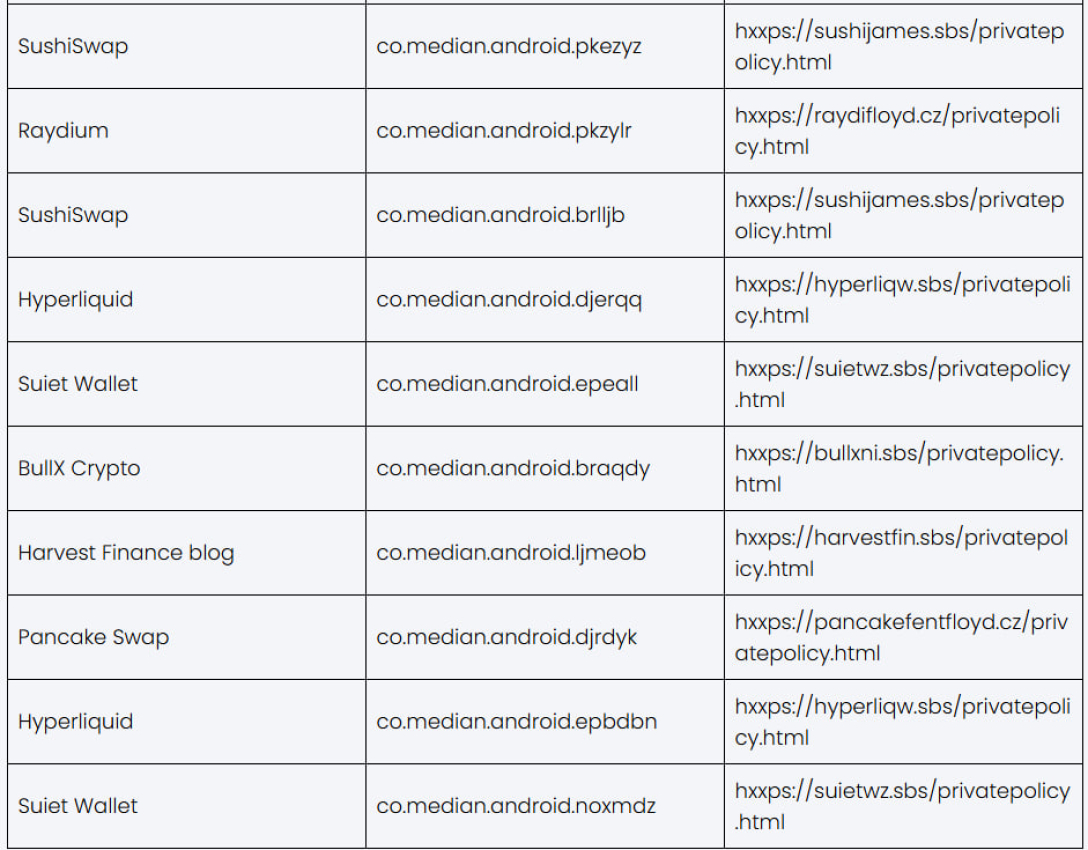
Фішингові програми з Play Store На додаток до 20 застосунків зі схожими політиками конфіденційності, які використовували фреймворк Median, експерти також виявили два застосунки,
які використовували різні імена пакетів і політики конфіденційності. Незважаючи на ці відмінності, їхня основна мета залишалася незмінною: вкрасти мнемонічні фрази користувачів.
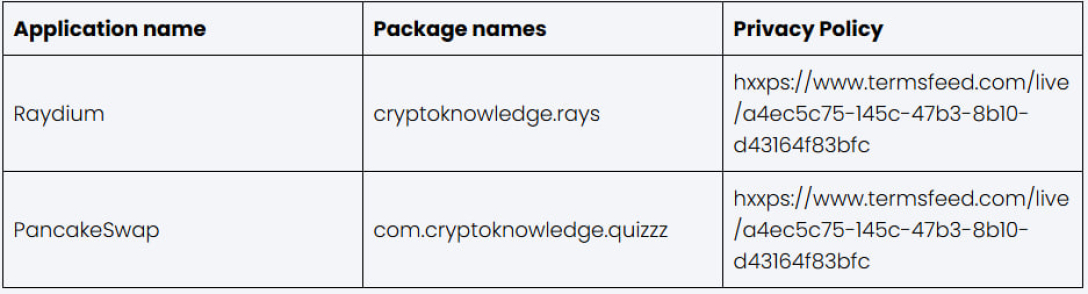
Шкідливі додатки з Play Store "У разі успіху ці атаки можуть призвести до незворотних фінансових втрат для жертв, особливо тому, що криптовалютні транзакції не так легко скасувати або захистити, як у традиційному банкінгу", — наголосили фахівці.
Фішингові додатки: як не стати жертвоюЕксперти Cyble поділилися рекомендаціями з кібербезпеки, які слугують "першою лінією оборони" від зловмисників:
- завантажуйте додатки тільки від перевірених розробників і перевіряйте відгуки;
- уникайте додатків, які запитують конфіденційну інформацію, наприклад, мнемонічні фрази;
- використовуйте надійний антивірус і пакет програмного забезпечення для забезпечення інтернет-безпеки на підключених пристроях, включно з ПК, ноутбуками та мобільними пристроями;
- створюйте надійні паролі та впроваджуйте багатофакторну автентифікацію скрізь, де це можливо;
- за необхідності увімкніть біометричні функції безпеки, такі як розпізнавання відбитків пальців або облич, для розблокування мобільного пристрою;
- будьте обережні, відкриваючи будь-які посилання, отримані через SMS або електронну пошту;
- переконайтеся, що на пристроях Android увімкнено функцію Google Play Protect.
Фокус також писав про те, що дослідники кібербезпеки знайшли спосіб розкрити будь-який номер телефону прив'язаний до облікового запису Google.
