
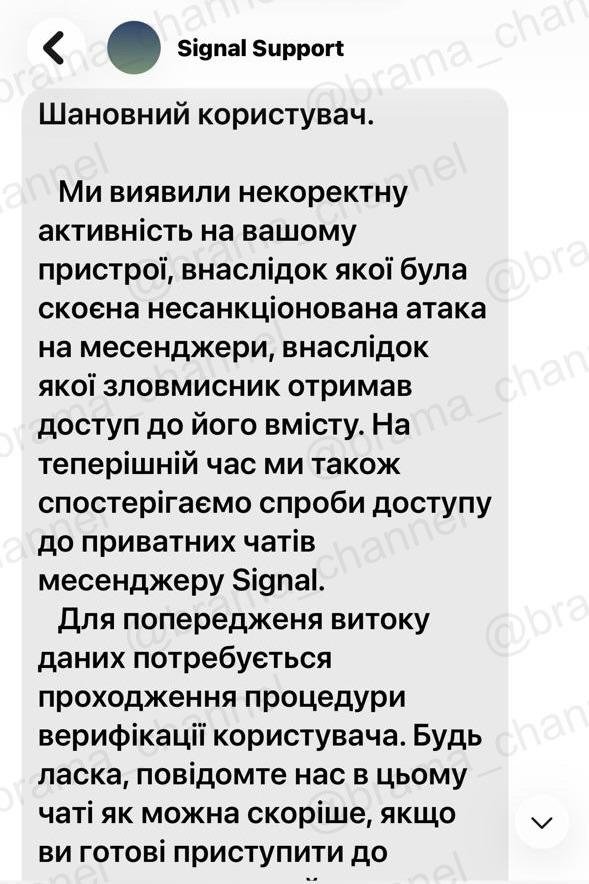
Користувачі почали отримувати фейкові повідомлення нібито від служби підтримки Signal. У повідомленні стверджується, що на пристрої зафіксована “підозріла активність”, нібито вже була “несанкціонована атака”, зловмисники намагаються отримати доступ до приватних чатів. Після цього користувача підштовхують пройти “верифікацію” прямо в чаті, причому “якнайшвидше” і “за 1 хвилину”. Про це 20 квітня повідомляє Кіберполіція та пояснює суть схеми
Шахрайське повідомлення Фото: Кіберполіція Як повідомляє Кіберполіція, це класична атака соціальної інженерії:
- Створення паніки Вам повідомляють про “злам” або “витік даних”, щоб викликати страх.
- Терміновість: Фрази типу “якнайшвидше” змушують діяти без роздумів.
- Встановлення контакту: Вас просять відповісти в чат - далі шахраї входять у діалог.
- Виманювання даних: Наступний крок - запит коду підтвердження, посилання або інших даних, які дають доступ до акаунту.
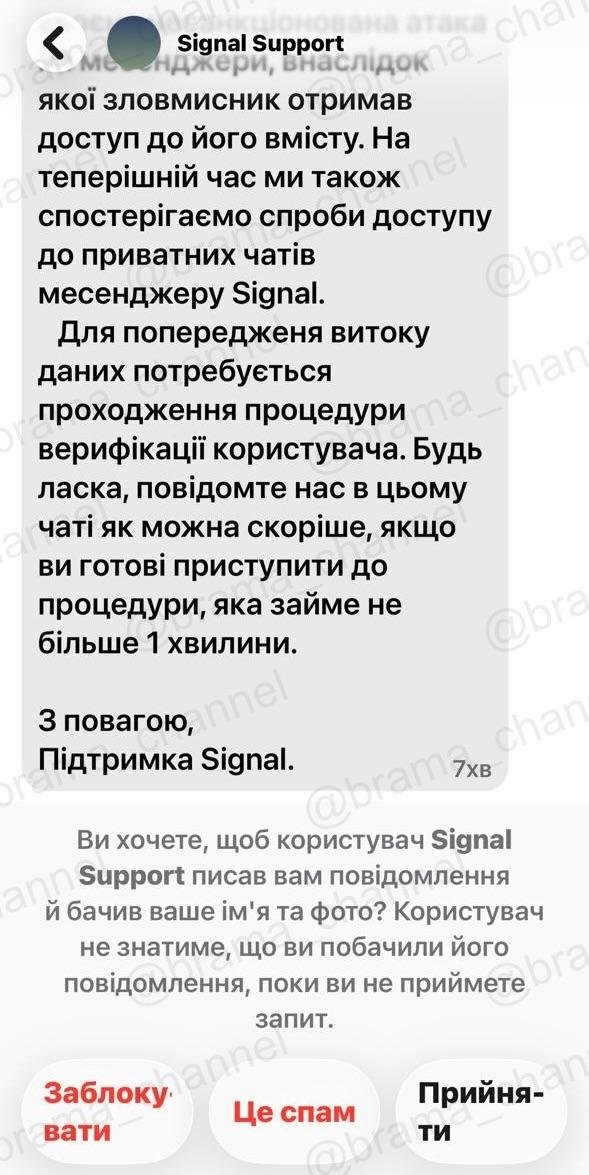
Шахрайське повідомлення Фото: Кіберполіція Чому це точно фейк:
- Signal не пише користувачам у приватні повідомлення
- офіційна підтримка не проводить “верифікації” через чат
- у тексті є мовні помилки (“попередженя”, криві формулювання)
- відсутня конкретика: не вказано, який саме пристрій чи дія
- Не відповідайте на такі повідомлення
- Не переходьте за посиланнями
- Не повідомляйте жодних кодів чи даних
- Заблокуйте відправника та поскаржтесь на нього
Як повідомляв Інформатор, користувачам почали надходити SMS нібито від Telegram із повідомленням про “порушення” акаунту. Кіберполіція розкриває суть шахрайської схеми
