
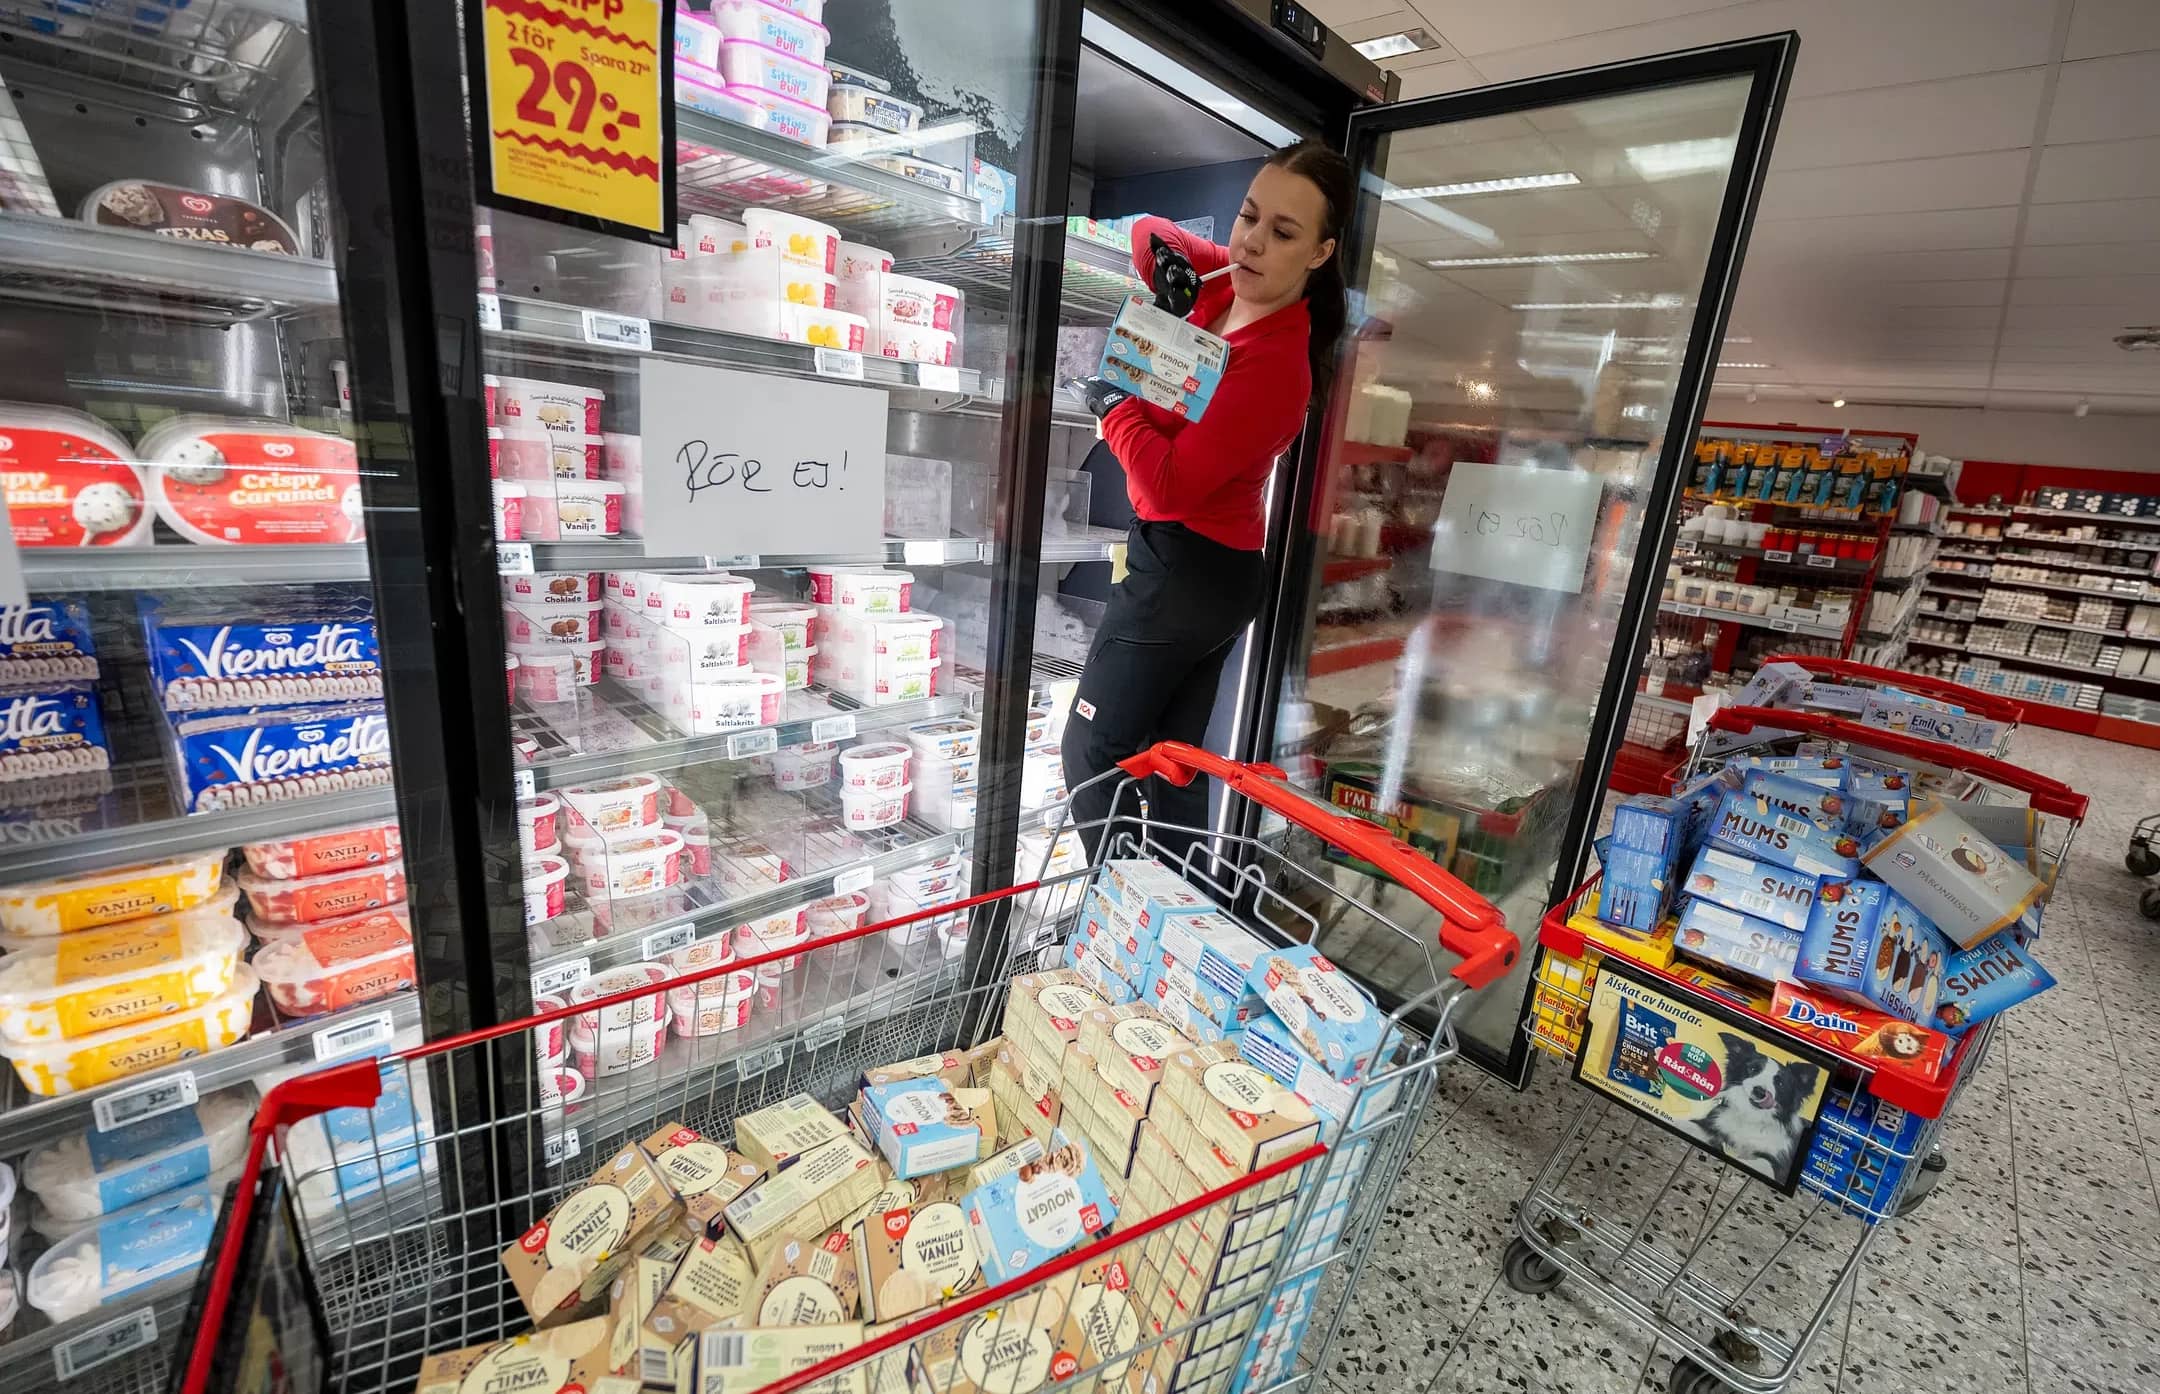
За даними Tom's Hardware, атака зачепила супермаркети нідерландської групи Ahold Delhaize, а також магазини шведських мереж ICA і Coop. У Бельгії про проблеми повідомили Delhaize, Carrefour і Spar. У Люксембурзі постраждали окремі магазини Delhaize.
Масштаби наслідків відрізняються залежно від країни та торговельної мережі. У Швеції ICA повідомила про проблеми в обмеженій кількості магазинів, а Coop підтвердила збої у шести торговельних точках. У Бельгії Delhaize зафіксувала інциденти приблизно у 40 магазинах, а Carrefour — у 15. Деякі супермаркети були змушені утилізувати продукти, які через порушення температурного режиму більше не можна було безпечно продавати.
Особливо серйозними виявилися наслідки в окремих шведських магазинах. За повідомленнями місцевих ЗМІ, у холодильному обладнанні одного із супермаркетів ICA температура піднялася до 50 °C. Працівникам довелося утилізувати значну частину товарів, які швидко псуються.
Як хакери впливають на роботу холодильного обладнання
Імовірний механізм атаки нагадує той, який зловмисники застосували у Франції кількома тижнями раніше.
Вони отримують доступ до цифрових контролерів холодильних установок і дистанційно змінюють їхні налаштування. Зокрема, обладнання примусово переводять у режим розморожування, який зазвичай використовують для видалення криги з випарників.
За нормальної роботи цей процес обмежений у часі. Однак зміна налаштувань дає змогу штучно продовжити розморожування, через що холодильники замість підтримання потрібної температури починають нагріватися. У результаті м'ясо, молочні продукти, заморожені товари та інші продукти, які потребують постійного охолодження, можуть зіпсуватися за лічені години.
У Бельгії компанія Sabcobel, яка спеціалізується на холодильному обладнанні, повідомила, що її фахівці всю ніч відключали уражені установки від мережі. За попередніми оцінками, проблеми виникли щонайменше з 20 холодильними агрегатами. У деяких випадках оперативне втручання працівників допомогло обмежити збитки.
Попередня кібератака у Франції зачепила сотні магазинів
Нова хвиля інцидентів нагадує масштабну атаку на французькі супермаркети в жовтні. Тоді зловмисники отримали доступ до систем керування холодильниками в сотнях торговельних точок і підняли температуру приблизно до 50 °C.
За повідомленнями ЗМІ, постраждали магазини Intermarché, Carrefour, E.Leclerc, Monoprix та інших мереж.
Деяким торговельним точкам довелося утилізувати великі обсяги м'яса, молочних продуктів і заморожених товарів. В окремих випадках фінансові втрати сягали десятків і навіть сотень тисяч євро. Французькі правоохоронці розпочали розслідування, а національне агентство з кібербезпеки долучилося до вивчення вразливостей.
Особливу увагу привернули контролери холодильного обладнання, зокрема пристрої Danfoss. Частина систем працювала на застарілих версіях програмного забезпечення, які потребували оновлення або заміни сучаснішими рішеннями.
Чому холодильні установки стали мішенню для хакерів
Сучасні супермаркети використовують підключені до мережі системи керування охолодженням. Вони дають змогу централізовано контролювати температуру, отримувати сповіщення про несправності та дистанційно обслуговувати обладнання. Це спрощує роботу магазинів, але водночас створює додаткові можливості для проникнення зловмисників.
Особливо небезпечно, коли контролери доступні через інтернет,
використовують застаріле програмне забезпечення або не мають надійного захисту від несанкціонованого доступу. Отримавши контроль над таким пристроєм, зловмисник може втрутитися не лише в роботу окремого холодильника, а й у процеси, від яких залежить збереження значної частини товарних запасів.
Нинішні інциденти демонструють, що кібератаки на бізнес-інфраструктуру не обов'язково мають на меті викрадення даних або вимагання грошей. Втручання в роботу систем керування фізичним обладнанням може безпосередньо спричинити матеріальні збитки та порушити роботу магазинів.
На момент публікації жодне угруповання не взяло на себе відповідальність за нову серію атак. Також поки не встановлено, чи пов'язані між собою інциденти в різних країнах і чи використовували зловмисники ту саму вразливість. Тому говорити про єдину скоординовану операцію наразі передчасно.
Для торговельних мереж ця ситуація стала черговим попередженням про необхідність ізолювати критично важливе обладнання від відкритого інтернету, своєчасно оновлювати програмне забезпечення та посилювати контроль за дистанційним доступом. Інакше звичайна система охолодження може перетворитися на вразливу ланку продовольчої інфраструктури.
