
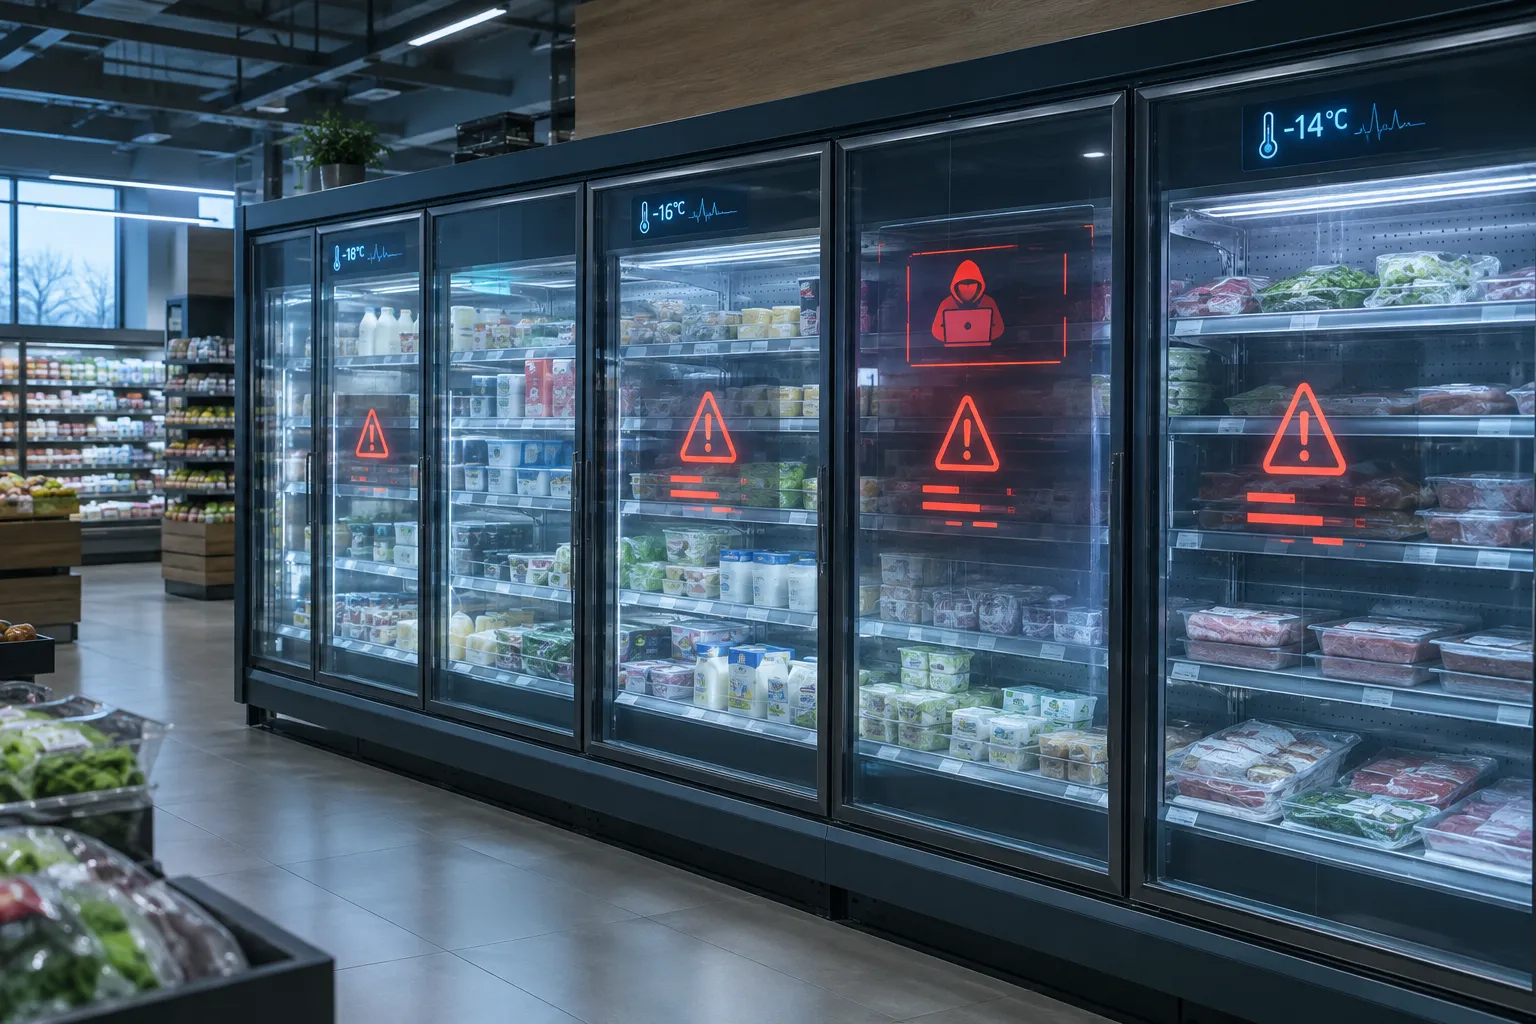
За даними компанії з кібербезпеки Forescout, 2 листопада зафіксували хвилю дистанційних атак на системи охолодження супермаркетів у кількох європейських країнах, зокрема в Бельгії, Швеції, Нідерландах, Естонії, Люксембурзі, Фінляндії та Ірландії.
Деталі атак та масштаби втратПодібна атака сталася у Франції 12 жовтня: тоді постраждали системи охолодження приблизно 500−700 супермаркетів, і ритейлери були змушені списувати продукти через підвищення температури.
У деяких магазинах температура в холодильниках піднімалася до 50 °C, а в окремих повідомленнях із Бельгії фігурували ще вищі показники. Відповідальність за атаки поки що не взяла на себе жодна група, а слідчі не встановили, чи пов’язані між собою всі випадки.
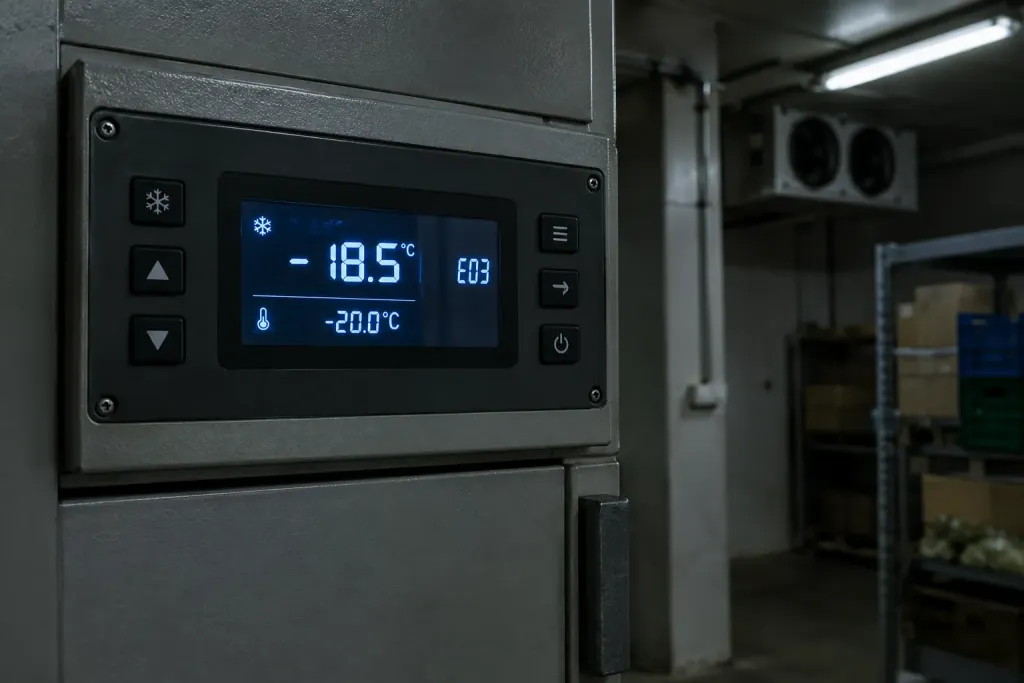
Як хакери отримують доступ до холодильниківСистеми охолодження підключають до інтернету, щоб дистанційно контролювати температуру, керувати циклами розморожування, отримувати повідомлення про несправності й ремонтувати обладнання без виїзду техніків.
Контролери, доступні з інтернету й недостатньо захищені, дають змогу зловмисникам проникнути в систему та змінити робочі налаштування,
наприклад перевести випарники в режим розморожування. Дослідження компанії виявило майже 13 тисяч доступних ззовні сервісів керування холодильними установками у 99 країнах і територіях; це не означає, що всі вони зламані, але свідчить про масштаб потенційної вразливості.
Штучний інтелект і можливість масштабування атакЕкспертка з кібербезпеки Павліна Павлова оцінює, що штучний інтелект може спростити пошук вразливостей і прискорити підготовку кібератак, даючи змогу швидше виявляти слабкі місця й масштабувати атаки на більшу кількість систем.
Фахівці також зазначають, що холодильне обладнання часто не вважають критично важливою цифровою інфраструктурою, а відповідальність за безпеку може бути розподілена між супермаркетом, ІТ-відділом і підрядником, через що повний контроль за системою не завжди є в одного оператора.
Рекомендовані заходи захистуСеред запропонованих заходів — не залишати контролери відкритими для прямого доступу з інтернету, використовувати захищені канали віддаленого підключення і встановлювати актуальні оновлення. Якщо виробник більше не підтримує пристрій, розглядають його заміну.
- Відмова від спільних паролів для підрядників.
- Впровадження індивідуальних облікових записів і багатофакторної автентифікації.
- Фіксування змін налаштувань обладнання.
