
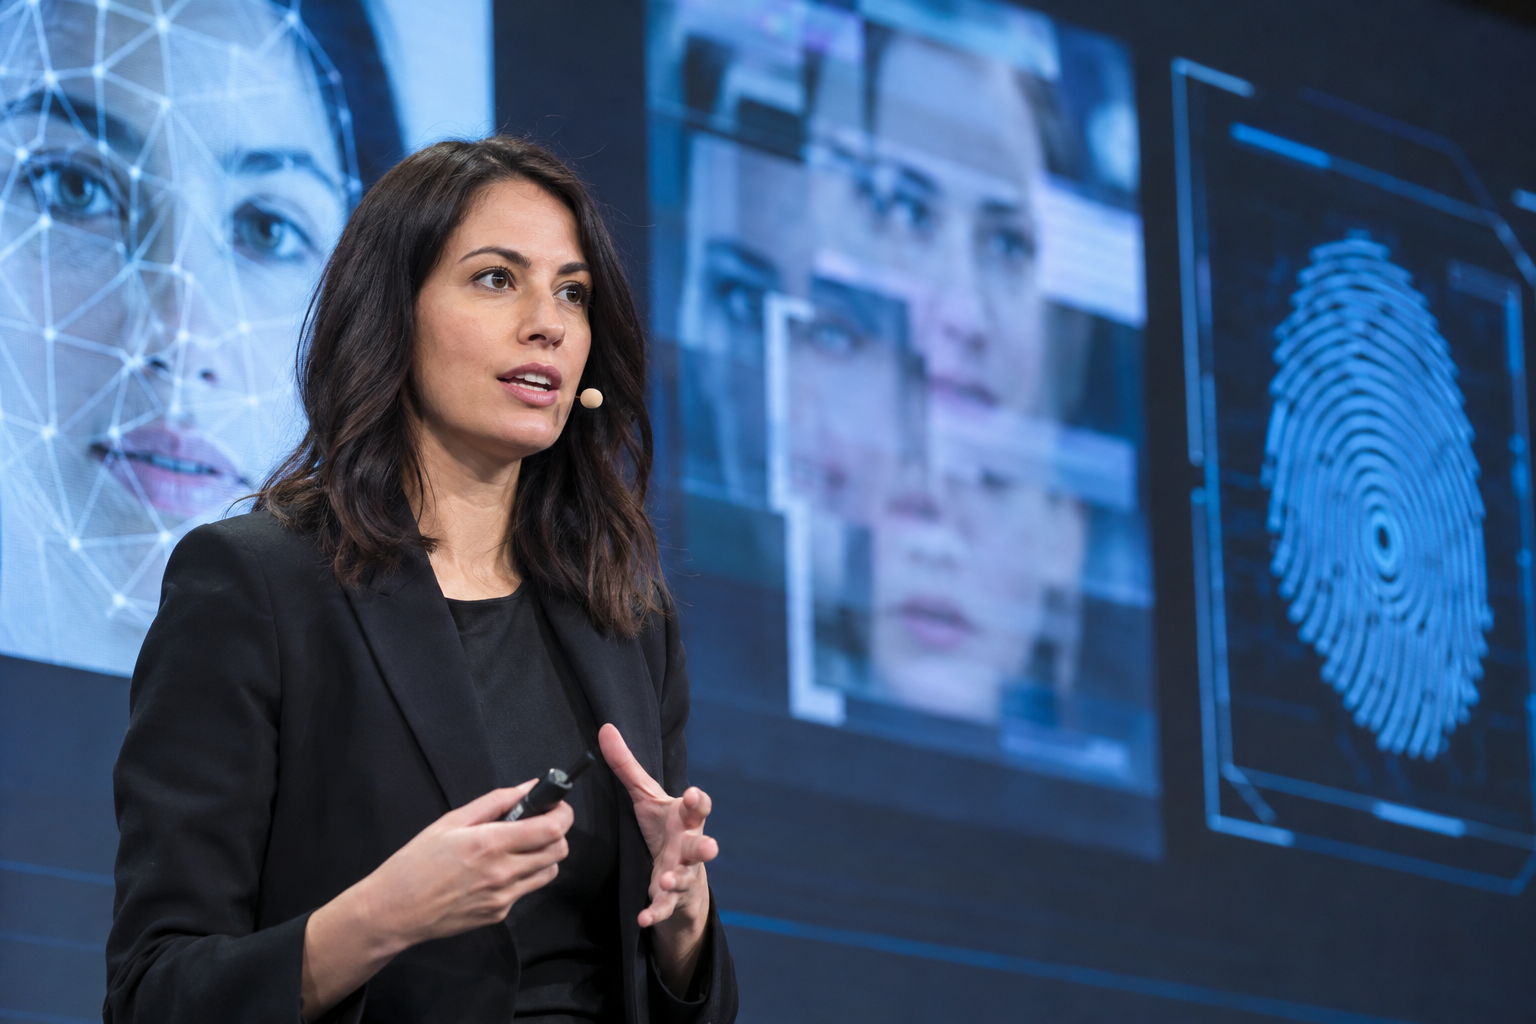
Керівниця EMA Academy та Школи Кібербезпеки Асоціації ЄМА Раїса Федоровська на конференції FinRetail-2026 представила аналіз того, як штучний інтелект трансформує правила кібербезпеки у фінансовому секторі. Вона окреслила ключові загрози, зокрема діпфейки, клонування голосу, підроблені документи та нові методи злому паролів.
ШІ у шахрайстві: масштаб і точні показникиЗа наведеними даними близько 43% усіх виявлених спроб шахрайства у фінансовому секторі вже містять ШІ-компонент, а 38% втрат доходу банків пов’язують саме з ШІ-атаками. Спроба deepfake-шахрайства відбувається в середньому кожні 5 хвилин, а точність розпізнавання високоякісних діпфейків пересічною людиною становить лише 24,5 %.
Раїса Федоровська процитувала прогнози Gartner: «до кінця 2026 року 30% підприємств взагалі перестануть вважати ідентифікацію обличчя надійним способом верифікації». «Ми підходимо до межі, коли людське око вже не здане відрізнити фейк від реальності», — підкреслила Раїса Федоровська.
CEO Fraud: діпфейки у відеодзвінках і термінові виплатиОдин із поширених сценаріїв — імперсонація керівників під час відеодзвінків у Zoom,
Teams або месенджерах із метою змусити працівників фінансових відділів здійснити термінові платежі. Шахраї створюють віртуальний образ топменеджера, виходять на зв’язок і фабрикують «конфіденційну угоду» або «кризову виплату».
Після переказу коштів зв’язок переривається, а операція відбувається без подальшої можливості відновлення. Такий сценарій відомий як CEO Fraud або Fake Boss і застосовується для прямого виведення коштів із компаній.
Обхід біометрії, підроблені документи та онлайн‑онбордингШахраї навчилися обходити системи Liveness під час дистанційного онлайн‑онбордингу, застосовуючи техніку morphing — накладання та трансформацію антропометричних ознак, щоб наблизити зовнішність зловмисника до фото у викраденому паспорті. Це дозволяє оформлювати кредити на чужі або вигадані імена через BankID і фіктивну біометрію.
«Шахраї купують „переоформлені“ номери телефонів, через BankID та фіктивну біометрію проходять верифікацію в банках і безперешкодно отримують кредитні кошти на чуже ім’я», — зазначає спікерка. За даними AppZen, 2026 року 70,8% шахрайських документів були створені або модифіковані за допомогою ШІ.
Клонування голосу і нові методи злому паролівДля клонування голосу конкретної людини зловмисникам достатньо лише 3 секунд відкритого запису мови, отриманого з відео в соцмережах, публічних виступів чи голосових повідомлень. Сценарії використання аудіо‑фейків варіюються від «Родич у біді» до обходу голосової біометрії у банках та створення ШІ‑ботів для шахрайських call‑центрів.
ШІ також змінив підхід до злому паролів: моделі вже не «перебирають» варіанти, а вивчають патерни створення паролів і генерують найімовірніші варіанти. «Головна зміна полягає в тому, що ШІ не „вгадує“ пароль — він навчається передбачати, як саме людина його створила», — підсумувала Раїса Федоровська.
