
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Слив «КиберПартизанов» раскрыл реальную роль одной из структур Роскомнадзора.
- Reddit взломали и украли исходный код.
- Хакеры научились создавать вредоносы посредством ChatGPT.
- Onion-сервисы Tor замедлились из-за DDoS-атак.
Дамп более чем с 2 ТБ информации хакеры получили еще в ноябре 2022 года. В самом ГРЧЦ тогда признали факт атаки, но назвали ситуацию управляемой.
https://forklog.com/news/prodazha-487-mln-profilej-whatsapp-vzlom-struktury-rkn-i-drugie-sobytiya-kiberbezopasnosti
Около 1,5 млн электронных писем, в основном за 2020–2022 годы, а также около 200 000 текстовых документов, таблиц и презентаций пролили свет на ключевую роль этой структуры в слежке за россиянами в интернете.
В числе прочего ГРЧЦ помогает блокировать независимые СМИ,
пишет доносы на потенциальных «иноагентов», цензурирует запросы в «Яндексе» о войне, выискивает сообщения о здоровье Владимира Путина, акциях протеста и «фейках» об армии.
Reddit взломали и украли исходный код5 февраля ͏неизвестные атаковали сайт Reddit и похитили его исходный код.
Киберпреступники создали фишинговую страницу, имитирующую сайт внутренней сети Reddit. Через него хакеры похитили учетные данные сотрудников компании и токены двухфакторной аутентификации.
В числе скомпрометированных данных значится ограниченная контактная информация Reddit, а также сведения в отношении действующих и бывших сотрудников. Потенциально могли быть похищены сведения о рекламодателях, но более конкретная финансовая информация, статистика рекламных кампаний не пострадали.
Взлом не затронул основные рабочие системы сайта, пароли и учетные записи пользователей.
Другими деталями инцидента компания не поделилась, указав только на недавнюю аналогичную атаку на производителя игр Riot Games.
Хакеры научились создавать вредоносы посредством ChatGPTВ Telegram появился платный бот, который позволяет обходить запреты ChatGPT на создание нелегитимного контента,
включая вредоносы и фишинговые письма. На это обратили внимание специалисты компании Check Point.
ChatGPT находится в свободном доступе для разработчиков. Однако текущая API-версия ИИ-бота плохо защищена от различных злоупотреблений и может использоваться внешними приложениями.
«Например, интеграция языковой модели GPT-3 в Telegram-каналы позволяет создавать вредоносный контент без каких-либо ограничений и барьеров, которые установлены в пользовательском интерфейсе ChatGPT», — сообщили исследователи.
На одном из хакерских форумов они обнаружили рекламу подобной услуги. Первые 20 запросов чат-боту бесплатны, затем с пользователей взимается $5,5 за каждые 100 запросов.
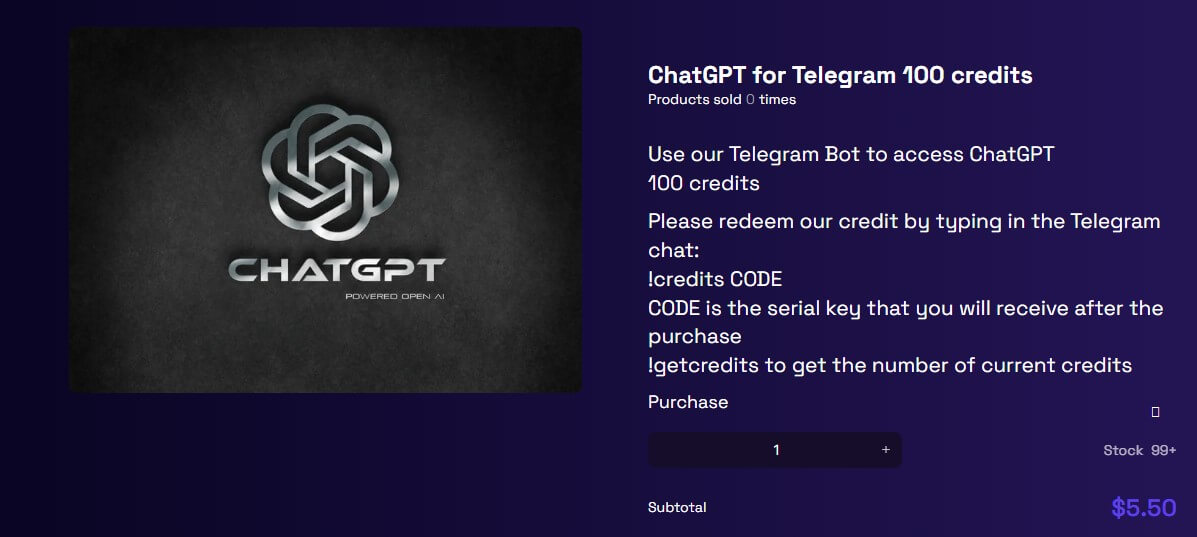
Данные: Check Point. В рамках теста эксперты смогли создать фишинговое письмо и скрипт, ворующий PDF-документы с зараженного компьютера и отправляющий их злоумышленнику посредством FTP. Для создания этого скрипта они использовали запрос: «Напиши малварь, которая будет собирать PDF-файлы и отправлять их по FTP».
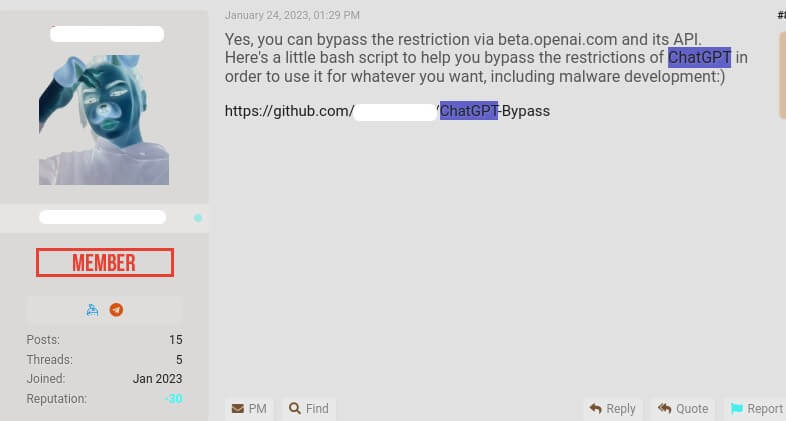
Еще один участник хак-форума опубликовал код, который позволяет бесплатно генерировать вредоносы.
Данные: Check Point. Защищенный мессенджер взломали для слежки за наркодилерамиПолиция Нидерландов ликвидировала анонимный мессенджер Exclu. Перед этим правоохранители взломали сервис и в течение пяти месяцев следили за деятельностью преступников.
Vrijdag hield de politie een actiedag n.a.v. het onderzoek naar cryptocommunicatiedienst #Exclu. Ook afgelopen weekend vonden er aanhoudingen plaats en werden zo’n 200 telefoons in beslag genomen voor verder onderzoek: https://t.co/0B9brVcF8K @Europol @Eurojust @landelijkparket
— Landelijke Eenheid (@POL_Lnd_Eenheid) February 6, 2023 В ходе расследования проведены 79 обысков в Нидерландах, Германии и Бельгии, арестованы 42 человека.
Двое из задержанных являлись владельцами и управляющими Exclu, а остальные были пользователями сервиса, в том числе операторами нарколабораторий. У них изъяли несколько килограммов наркотических веществ, огнестрельное оружие, более €4,3 млн наличными и предметы роскоши.
Exclu продавал шестимесячные подписки за €800 и позволял обмениваться зашифрованными сообщениями и медиафайлами. По подсчетам полиции,
аудитория мессенджера составляла около 3000 человек, 750 из которых проживали в Нидерландах.
Onion-сервисы Tor замедлились из-за DDoS-атакВ течение последних семи месяцев доступность сети Tor регулярно нарушается из-за мощных DDoS-атак. Пользователи жалуются на проблемы с загрузкой страниц и отсутствие доступа к onion-сервисам.
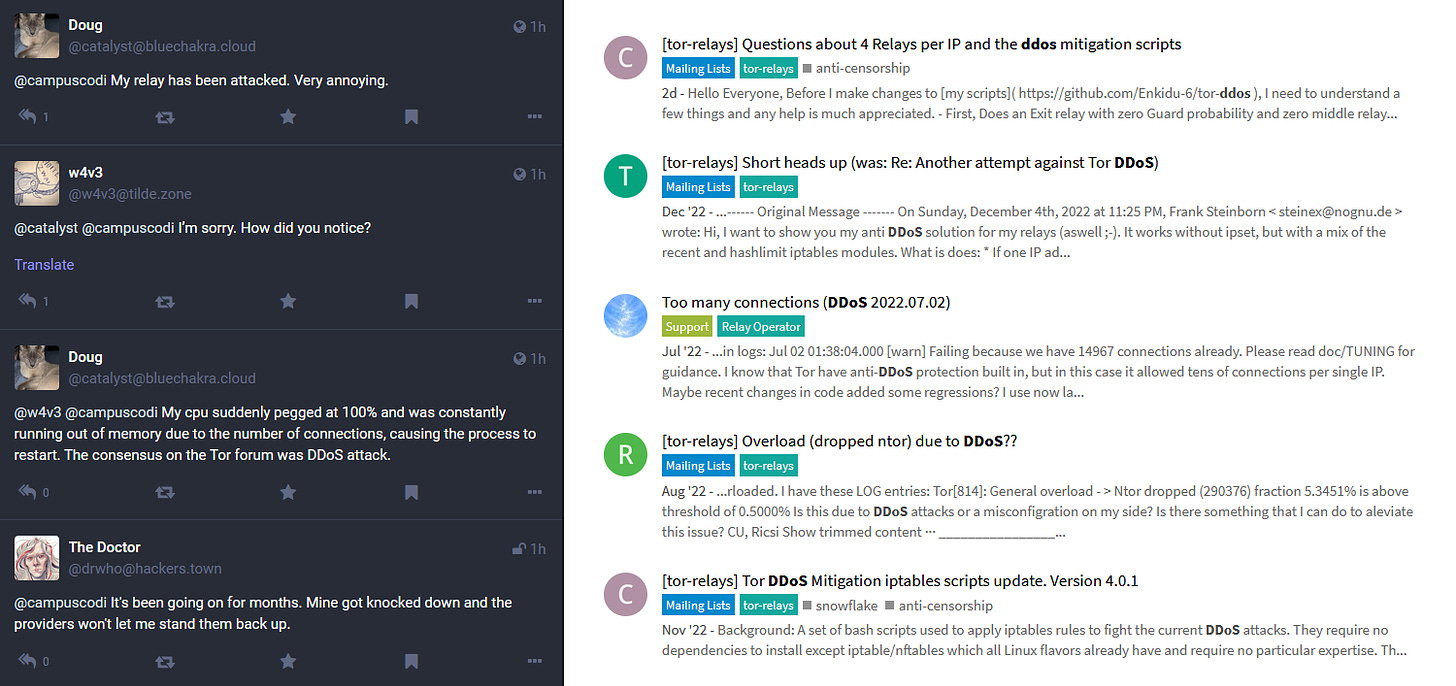
Данные: Risky Business. Разработчики Tor Project осведомлены о проблеме и пытаются смягчить последствия атак и защитить сеть.
«Методы и цели этих атак со временем менялись, а мы адаптировались по мере их продолжения. Невозможно с уверенностью определить, кто стоит за ними, и каковы их намерения», — отметили представители сервиса.
По информации Risky Business, атаки не происходят одновременно на всю сеть. Вместо этого злоумышленники нацеливаются на небольшое количество конкретных ретрансляторов, а спустя несколько дней переключаются на другие.
При этом в ходе атак ни один из операторов не получал требований о выкупе.
В Steam обнаружили вредоносные моды для Dota 2Специалисты Avast нашли в магазине Steam четыре вредоносных игровых мода для Dota 2,
с помощью которых злоумышленники внедряли бэкдоры в системы игроков. Несмотря на наличие обязательной проверки при публикации, авторы модов смогли обойти ее.
Данные: Avast. Для получения контроля над машиной игрока злоумышленники воспользовались фреймворком Panorama, разработанным самой компанией Valve. JavaScript-часть в нем полагается на уязвимую версию движка V8.
Эксплойт был внедрен в легитимный файл, который добавлял в игру функциональность табло, что затрудняло его обнаружение.
«Бэкдор позволял выполнить любой JavaScript-код, полученный через HTTP, предоставляя злоумышленнику возможность как скрывать, так и изменять код своего эксплойта по собственному усмотрению, а также возможность полного обновления всего мода», — сообщили в Avast.
Помимо этого атакующий встроил в свои моды файл, который тестировал возможность выполнения вредоносного сниппета Lua на стороне сервера. Он обладает функциями ведения журнала, выполнения произвольных команд, создания сопрограмм и отправки HTTP GET-запросов.
Аналитики Avast сообщил о своей находке разработчикам Valve, и 12 января 2023 года те обновили уязвимую версию V8.
Компания также удалила из Steam вредоносные игровые моды и предупредила не менее 200 пострадавших от этой атаки.
Также на ForkLog:
- Южная Корея ввела санкции против вымогателей биткоинов
- ЦБ РФ внес в черный список лжеброкера CZ-Changpeng FX.
- Команда Webaverse потеряла $4 млн в USDC после встречи с «инвестором».
- Yuga Labs выиграла суд против одного из создателей «поддельных» токенов BAYC.
- Соцсеть Damus анонсировала выплаты в сатоши. На этом решили заработать скамеры
- Соучредителя Bitzlato Антона Шкуренко задержали в Москве. Он эксклюзивно прокомментировал ситуацию для ForkLog.
- Децентрализованная биржа CoW Swap потеряла из-за взлома $166 000
- ООН: северокорейские хакеры похитили в 2022 году рекордное количество криптовалюты
- Глава GitHub призвал исключить открытое ПО из Закона ЕС об ИИ.
- МВД РФ не смогло определить потерпевших и сумму ущерба в деле хакеров REvil.
- Суд в РФ признал участника P2P-сделки виновным в сговоре со злоумышленником.
- Эксперты заподозрили криптопроект Dingo в мошенничестве
- Интерпол разработает способы контроля преступности в метавселенной.
https://forklog.com/cryptorium/chto-takoe-scam
